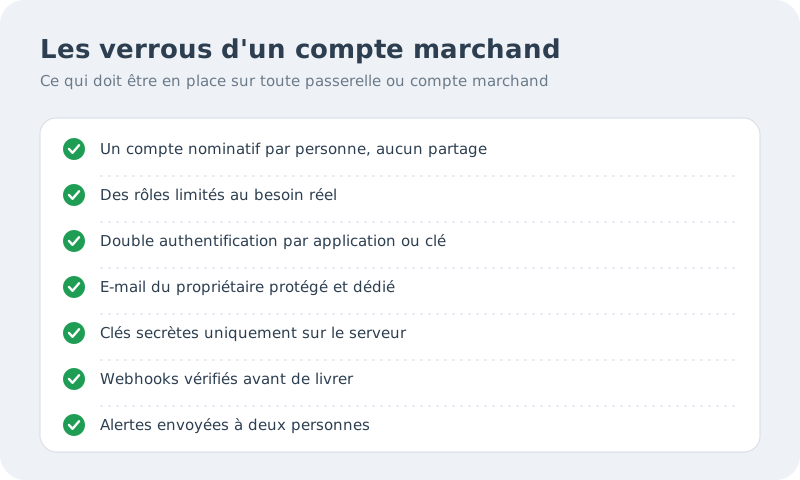
Le tableau de bord de votre passerelle de paiement est sans doute l'accès le plus sensible de votre entreprise. Celui qui s'y connecte peut, selon ses droits, modifier le compte bancaire qui reçoit vos versements, rembourser des paiements, exporter la liste de vos clients ou créer des clés d'API. Pour sécuriser un compte marchand, cinq règles suffisent dans la plupart des cas : un compte nominatif par personne, des droits limités au strict nécessaire, une double authentification par application ou clé physique, des alertes sur chaque action sensible et des clés secrètes qui ne quittent jamais le serveur.
Ce guide s'adresse aux gérants de boutiques en ligne, aux responsables financiers et aux développeurs qui intègrent les paiements. Il montre ce qu'un intrus peut faire concrètement, comment fermer chaque porte et comment réagir si une alerte se déclenche, que vous utilisiez une passerelle comme Stripe ou Flutterwave, ou un compte marchand Mobile Money.
Que peut faire un intrus dans votre tableau de bord de paiement ?
Les attaques contre les comptes marchands ne ressemblent pas aux films. Elles commencent par un e-mail « Votre compte sera suspendu, vérifiez vos informations », un mot de passe partagé entre trois collaborateurs, ou un ancien prestataire qui a gardé son accès. Une fois connecté, l'intrus vise les actions qui rapportent :
| Action possible | Conséquence pour vous |
|---|---|
| Modifier le compte bancaire de versement | Les prochains virements partent chez l'attaquant |
| Déclencher des remboursements | De l'argent sort sur des paiements que l'attaquant ou ses complices ont effectués |
| Exporter les clients et les transactions | Des arnaques ciblées envoyées à vos clients, en votre nom |
| Créer une clé d'API ou inviter un utilisateur | Un accès durable, qui survit au changement de votre mot de passe |
| Modifier l'adresse des notifications (webhooks) | Des commandes validées sans paiement réel, ou des alertes détournées |
La documentation de Stripe le dit sans détour à propos des rôles administrateurs : si un attaquant compromet un utilisateur doté de ce rôle, il peut inviter d'autres utilisateurs sous son contrôle. Changer son mot de passe ne suffit donc pas après une intrusion ; il faut aussi vérifier qui a été ajouté.
Comment sécuriser l'accès au compte marchand au quotidien ?
One account per person, jamais partagé
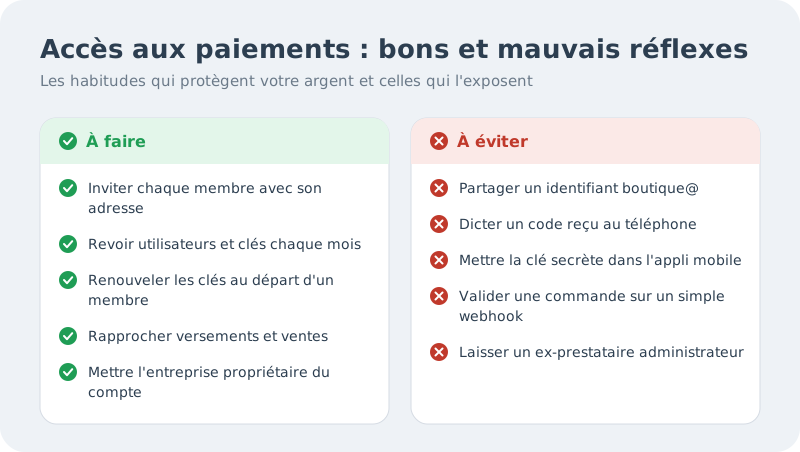
Le compte « boutique@… » utilisé par toute l'équipe est la première faiblesse rencontrée en audit. Impossible de savoir qui a fait quoi, impossible de retirer l'accès d'une seule personne. Les passerelles sérieuses permettent d'inviter des membres d'équipe : chacun se connecte avec son adresse professionnelle et son propre mot de passe.
Des rôles au plus juste
Donnez à chacun le minimum dont il a besoin. Stripe, par exemple, détaille dans sa documentation sur les rôles utilisateurs des profils comme « Analyst », « Support Specialist », « Developer » ou « View Only » (les libellés varient selon la langue de l'interface). Une personne qui répond aux clients n'a pas besoin de modifier le compte bancaire ; votre comptable peut consulter les rapports sans pouvoir rembourser.
Une double authentification résistante
Activez-la pour tous les utilisateurs, sans exception. Préférez une application d'authentification ou une clé de sécurité physique au code par SMS, plus exposé (voir l'encadré ci-dessous). Rangez les codes de secours hors du téléphone : notre article sur les codes de sauvegarde 2FA à ne jamais perdre explique comment.
Une adresse e-mail de propriétaire protégée
La réinitialisation du mot de passe passe par l'e-mail du compte. Si cette boîte est piratée, toutes les autres protections tombent. Utilisez une adresse professionnelle to your domain name, protégée elle aussi par double authentification, et réservée aux services sensibles.
Attention
Le code par SMS reste vulnérable à l'échange de carte SIM : un fraudeur convainc un point de vente de lui délivrer une nouvelle SIM à votre numéro et reçoit vos codes. Si votre passerelle ne propose que le SMS, utilisez une ligne dédiée, connue de peu de personnes, et ne communiquez jamais un code reçu, même à quelqu'un qui se présente comme le support.
Clés d'API et webhooks : les accès qu'on ne voit pas
Votre site parle à la passerelle avec des clés. La clé publique peut figurer dans le code de la page ; la clé secrète, jamais. La documentation de Stripe sur les clés d'API recommande de ne pas placer les clés dans le code source ni dans des fichiers suivis par Git, de privilégier des clés restreintes aux seules permissions utiles, de limiter leur usage à vos serveurs connus et de les renouveler quand un membre de l'équipe qui y avait accès s'en va.
Les notifications envoyées par la passerelle à votre site (webhooks) doivent aussi être authentifiées, sinon n'importe qui peut envoyer une fausse confirmation de paiement. Chez Flutterwave, la documentation sur les webhooks prévoit un « secret hash » renvoyé dans l'en-tête verif-hash, et conseille de vérifier ensuite la transaction auprès de l'API avant de livrer. En PHP :
$recu   = $_SERVER['HTTP_VERIF_HASH'] ?? '';
$attendu = (string) getenv('FLW_SECRET_HASH');
if ($attendu === '' || !hash_equals($attendu, $recu)) {
    http_response_code(401);
    exit;
}
// Ensuite : interroger l'API pour confirmer statut, montant,
// devise et référence avant de valider la commande.
Astuce
Tenez un registre simple des clés : nom, rôle, endroit où elle est stockée, date de création, personnes qui l'ont vue. Le jour où un développeur quitte le projet, vous savez en une minute quelles clés renouveler.
Et les comptes marchands Mobile Money ?
Les mêmes principes s'appliquent à vos comptes marchands Orange Money ou MTN MoMo, même si les outils diffèrent :
- le code secret du compte marchand n'est connu que du responsable, jamais transmis par téléphone ou WhatsApp, même à une personne qui se dit agent de l'opérateur ;
- le téléphone et la SIM du compte marchand sont dédiés à cet usage, verrouillés, et ne servent pas aux réseaux sociaux ;
- les caissiers ou livreurs qui encaissent n'ont pas accès aux retraits ni aux transferts ;
- les encaissements du jour sont rapprochés chaque soir des ventes enregistrées.
Pour reconnaître les tentatives d'arnaque qui visent ces comptes, notre article sur le phishing et les arnaques Mobile Money détaille les scénarios les plus courants.
Alertes et revues : repérer une intrusion avant qu'elle coûte cher
Une protection sans surveillance finit toujours par être contournée. Mettez en place :
- Des notifications pour les connexions depuis un nouvel appareil, l'ajout d'un utilisateur, la modification du compte bancaire et la création de clés, envoyées à deux personnes de confiance.
- Une revue mensuelle de la liste des utilisateurs et des clés : chaque ligne doit correspondre à une personne ou à un usage actuel.
- Le rapprochement des versements avec les ventes : un versement plus faible que prévu peut signaler des remboursements anormaux.
- La consultation de l'historique de sécurité quand la passerelle en propose un : connexions, changements de paramètres, auteurs.
Si une alerte est suspecte, agissez dans cet ordre : changer le mot de passe et fermer les sessions ouvertes, vérifier le compte bancaire de versement, supprimer les utilisateurs et les clés inconnus, renouveler les clés existantes, puis contacter le support de la passerelle.
Astuce
Vérifiez dès aujourd'hui qui est le propriétaire officiel de votre compte marchand. Il arrive souvent qu'un développeur indépendant l'ait créé avec sa propre adresse e-mail pendant l'intégration. Faites transférer la propriété à l'entreprise tant que la relation est bonne, pas au moment d'un désaccord.
Ce que le conseil sécurité de VSP TECH met en place
Sécuriser les accès financiers est autant une question d'organisation que de technique. L'équipe de gouvernance et conformité de VSP TECH vous aide à rédiger une politique d'accès claire : qui a quel rôle, comment on arrive, comment on part, qui reçoit les alertes. Un exercice d'ingénierie sociale vérifie ensuite si vos équipes reconnaissent un faux e-mail du support de paiement ou un faux appel d'opérateur.
Côté code, un audit de code source repère les clés secrètes exposées et les webhooks non vérifiés, et un test d'intrusion web et API tente de valider une commande sans paiement réel. Pour votre propre espace client VSP TECH, la double authentification s'active en quelques étapes, comme l'explique notre guide sur l'authentification à deux facteurs de l'espace client VSP TECH.
Comment VSP TECH vous aide
- Gouvernance et conformité : une politique d'accès écrite pour vos outils de paiement.
- Ingénierie sociale : tester la vigilance de l'équipe face aux faux supports et faux opérateurs.
- Source Code Audit : clés exposées, webhooks non vérifiés, journaux insuffisants.
- Web and API pentest : tentatives réelles de contournement du paiement.
Frequently asked questions
Mon développeur doit-il avoir un accès administrateur ?
Rarement. Pendant l'intégration, il a besoin de l'environnement de test et, au moment de la mise en production, d'un rôle de développeur. Il n'a pas besoin de gérer les versements ni les membres de l'équipe. Retirez ou réduisez son accès une fois le projet livré.
Que faire si une clé secrète a été publiée par erreur ?
Considérez-la comme compromise, même si personne ne semble l'avoir utilisée : renouvelez-la immédiatement depuis le tableau de bord, mettez à jour votre serveur avec la nouvelle clé, puis consultez les journaux de requêtes pour repérer une utilisation suspecte. Supprimer le fichier du dépôt ne suffit pas, l'historique Git la conserve.
Puis-je donner un accès à mon comptable ?
Oui, avec un compte nominatif et un rôle en lecture seule ou dédié aux rapports. Il consulte les transactions et télécharge les relevés sans pouvoir rembourser ni modifier le compte bancaire.
La double authentification suffit-elle à protéger le compte ?
Elle bloque la grande majorité des connexions frauduleuses, mais pas une personne qui vous dicte au téléphone « le code que vous venez de recevoir ». Combinez-la avec des rôles limités, des alertes et une équipe formée à ne jamais communiquer un code.
L'argent de votre activité transite par quelques identifiants et quelques clés. Les protéger demande peu de moyens : des comptes nominatifs, des rôles réduits, une double authentification solide, des clés bien rangées et des alertes lues par quelqu'un.
Vous voulez faire le point sur les accès à vos outils de paiement ? Contactez l'équipe sécurité de VSP TECH pour un diagnostic adapté à votre organisation.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!