Un vendredi en fin d'après-midi, votre comptable reçoit un e-mail du directeur général : une acquisition confidentielle doit être réglée avant lundi, personne d'autre ne doit être mis au courant, un avocat va appeler. C'est le scénario classique de la fraude au président, aussi appelée faux ordre de virement (FOVI). La réponse courte pour s'en protéger : aucun virement ni changement de coordonnées bancaires ne doit être exécuté sur la seule foi d'un e-mail ou d'un message, et votre domaine doit être protégé contre l'usurpation par SPF, DKIM et DMARC.
Ce guide décrit les variantes que rencontrent réellement les PME, les signaux qui doivent faire lever la tête du clavier, la procédure de vérification à écrire noir sur blanc, ce que DMARC bloque (et ce qu'il laisse passer), puis les gestes d'urgence si un faux virement est déjà parti. Vous saurez à la fin quoi mettre en place dès la semaine prochaine, même avec une équipe de trois personnes.
Comment se déroule une fraude au président ?
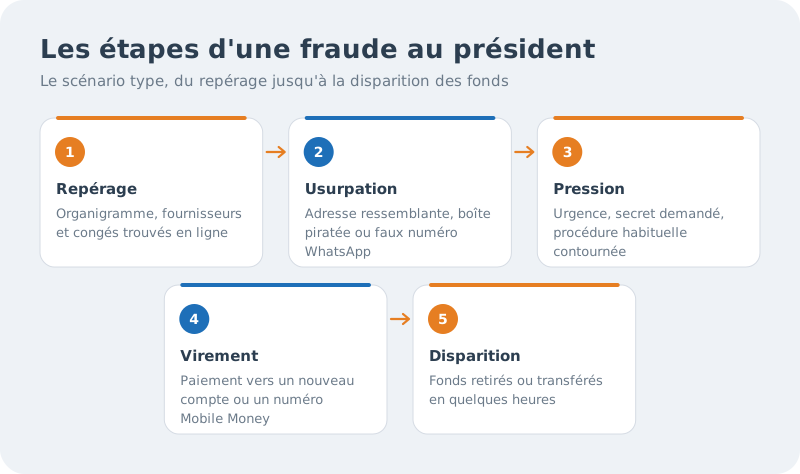
L'escroc ne pirate presque jamais votre banque. Il pirate la confiance entre deux personnes. Il commence par un repérage : organigramme sur LinkedIn, noms des fournisseurs sur votre site, dates de congés publiées sur les réseaux sociaux. Il choisit ensuite un moment où la vérification est difficile (absence du dirigeant, clôture de mois, veille de week-end). La CNIL décrit bien ce mode opératoire dans sa fiche sur le faux ordre de virement international.
Le faux dirigeant et l'opération « confidentielle »
Le message semble venir du patron, parfois depuis une adresse quasi identique (un tiret ajouté, une extension changée), parfois depuis une adresse Gmail avec le bon nom affiché. Le ton est pressant et flatteur : « Je compte sur votre discrétion, vous êtes la seule personne à qui je peux confier ce dossier. » Un faux avocat ou un faux auditeur prend ensuite le relais par téléphone pour rassurer.
Le faux changement de RIB d'un fournisseur
Variante plus discrète et souvent plus rentable : un fournisseur habituel annonce que sa banque a changé. Prenons un scénario type : un importateur de Douala reçoit, au milieu d'un échange réel sur une commande, un PDF « nouveau RIB » sur papier à en-tête du fournisseur. Les factures suivantes partent vers le compte de l'escroc pendant des semaines, jusqu'à ce que le vrai fournisseur réclame son dû. Dans ce cas, la boîte mail du fournisseur a parfois été réellement piratée : l'e-mail est techniquement authentique.
La variante WhatsApp et Mobile Money
Au Cameroun comme ailleurs en Afrique, le même schéma circule sur WhatsApp : nouveau numéro, photo de profil du dirigeant, « je suis en réunion, je ne peux pas parler, fais-moi des transferts Orange Money ou MoMo vers ce numéro ». Le montant est plus faible qu'un virement bancaire, mais l'argent est retiré en quelques minutes. Les outils de clonage de voix rendent aussi possibles des notes vocales imitant un dirigeant : la voix seule n'est plus une preuve.
Quels signaux doivent alerter avant un virement ?
Pris isolément, aucun signal n'est une preuve. C'est leur accumulation qui doit déclencher la procédure de vérification :
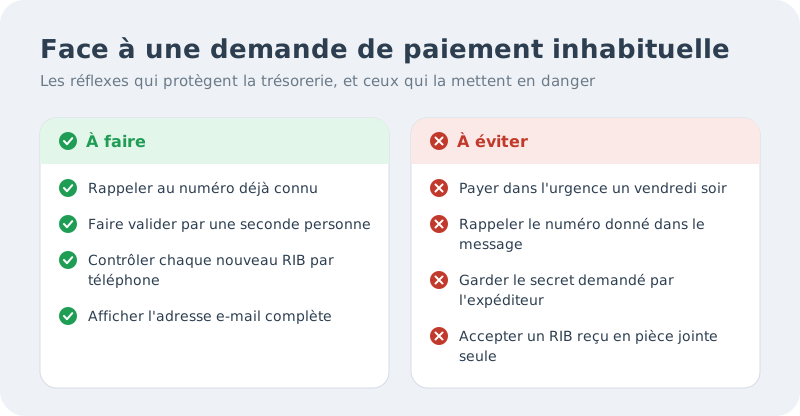
- L'urgence imposée : délai très court, heure tardive, veille de jour férié.
- Le secret demandé : interdiction d'en parler au directeur financier ou à un collègue.
- Le contournement de la procédure : « exceptionnellement, on ne passe pas par le circuit habituel ».
- Un nouveau compte bénéficiaire, surtout à l'étranger ou au nom d'une personne physique.
- Une adresse ou un numéro légèrement différent : un caractère changé, un domaine en
.cominstead of.cm, un numéro WhatsApp inconnu. - Un changement de canal : la discussion commence par e-mail et bascule sur WhatsApp ou sur un appel « de l'avocat ».
Astuce
Sur mobile, les applications de messagerie affichent souvent le nom de l'expéditeur et masquent l'adresse réelle. Avant tout paiement, touchez le nom pour afficher l'adresse complète : c'est là que l'on repère direction@votre-entreprise-cm.com à la place de direction@votre-entreprise.cm.
La procédure anti-fraude au virement à écrire et à appliquer
Une procédure ne sert que si elle est écrite, connue de tous et respectée même quand le dirigeant lui-même est pressé. Le dirigeant doit d'ailleurs annoncer à son équipe qu'il ne demandera jamais de déroger à la règle : cette phrase désarme la pression psychologique de l'escroc.
- Double validation : au-delà d'un seuil fixé en interne, deux personnes valident chaque virement, dont une qui n'a pas reçu la demande.
- Contre-appel systématique : on rappelle le demandeur à un numéro déjà connu (annuaire interne, contrat, ancienne facture), jamais au numéro figurant dans le message suspect.
- Changement de RIB sous contrôle : toute nouvelle coordonnée bancaire est confirmée par téléphone auprès d'un contact habituel, puis enregistrée par une autre personne que celle qui paie.
- Délai de sécurité : un nouveau bénéficiaire n'est pas payé le jour même de sa création, sauf validation explicite du dirigeant par un canal vérifié.
- Mot de code : pour les demandes à distance, un mot ou une question convenue à l'avance que seul le vrai dirigeant connaît.
- Traçabilité : chaque vérification est notée (qui, quand, quel numéro) dans un registre simple.
| Request received | Vérification minimale avant d'agir |
|---|---|
| Virement urgent demandé par le dirigeant | Contre-appel au numéro habituel du dirigeant et seconde validation |
| Nouveau RIB d'un fournisseur | Appel au contact connu du fournisseur, saisie par une seconde personne |
| Transfert Mobile Money demandé sur WhatsApp | Appel vocal à l'ancien numéro connu, refus si injoignable |
| Facture d'un fournisseur inconnu | Bon de commande interne correspondant, sinon blocage |
Une simulation d'escroquerie, menée avec l'accord de la direction, permet de vérifier que la procédure tient en conditions réelles. C'est l'objet des tests d'ingénierie sociale proposés par VSP TECH : on mesure la réaction des équipes sans attendre la vraie attaque, puis on corrige les points faibles.
DMARC contre la fraude au président : ce qu'il bloque et ce qu'il laisse passer
SPF, DKIM et DMARC sont trois enregistrements DNS qui permettent aux serveurs de messagerie de vérifier qu'un e-mail affichant votre domaine vient bien de vos serveurs autorisés. DMARC, défini dans la RFC 7489, indique en plus quoi faire d'un message qui échoue : le laisser passer (p=none), le mettre en quarantaine (p=quarantine) ou le rejeter (p=reject). Si ces notions sont nouvelles pour vous, commencez par notre article SPF, DKIM et DMARC : pourquoi vos e-mails arrivent en spam.
| Scénario de fraude | DMARC strict sur votre domaine aide-t-il ? |
|---|---|
| E-mail forgé avec votre domaine exact | Oui : les serveurs qui appliquent DMARC le rejettent ou l'isolent |
| Domaine ressemblant enregistré par l'escroc | Non : c'est un autre domaine, qui peut avoir son propre DMARC valide |
| Nom affiché trompeur sur une adresse gratuite | Non : l'adresse réelle n'utilise pas votre domaine |
| Boîte d'un fournisseur réellement piratée | Non : le message est techniquement authentique |
| Message WhatsApp ou appel vocal | Non : DMARC ne concerne que l'e-mail |
DMARC protège donc surtout vos partenaires contre les e-mails qui usurpent votre domaine, et vous donne de la visibilité grâce à ses rapports (champ rua) qui listent les serveurs envoyant des messages en votre nom. C'est indispensable, mais ce n'est qu'une couche. Pour aller jusqu'au rejet sans bloquer vos propres envois, suivez la progression décrite dans DMARC en mode reject : passer à la vitesse supérieure.
Attention
Une politique DMARC en p=none ne bloque rien : elle se contente d'observer. Beaucoup d'entreprises la publient puis l'oublient pendant des années. Fixez-vous une date pour analyser les rapports et passer en quarantine, puis en reject.
Astuce
Les domaines ressemblants sont la faille que DMARC ne couvre pas. Réservez les variantes évidentes de votre nom (avec et sans tiret, en .cm et en .com) : le coût est faible comparé à un seul virement détourné, et un escroc ne pourra pas les utiliser contre vous.
Que faire si un faux virement est déjà parti ?
Chaque heure compte : tant que l'argent n'a pas quitté le compte de réception, la banque peut parfois le bloquer. Le FBI, dans son alerte sur la compromission d'e-mails professionnels, insiste sur ce point : contacter immédiatement sa banque pour demander le rappel des fonds.
- Appelez votre banque (ou votre opérateur Mobile Money) immédiatement et demandez le blocage ou le rappel de l'opération, références à l'appui.
- Conservez les preuves : e-mails avec leurs en-têtes complets, captures WhatsApp, numéros, relevés. Ne supprimez rien.
- Portez plainte auprès de la police ou de la gendarmerie, avec ces éléments.
- Cherchez la porte d'entrée : si un e-mail interne authentique a servi, une boîte a pu être piratée. Changez les mots de passe et activez la double authentification.
- Prévenez vos partenaires : si votre domaine ou un compte a servi, vos clients et fournisseurs peuvent être la prochaine cible.
Good to know
Pour la banque comme pour la plainte, conservez l'e-mail frauduleux avec ses en-têtes complets : ils indiquent le serveur réel d'envoi et le résultat des contrôles SPF, DKIM et DMARC. Dans Gmail, l'option « Afficher l'original » les fait apparaître ; la plupart des autres messageries proposent une option équivalente pour afficher la source du message.
Ce que VSP TECH met en place pour protéger vos échanges
La procédure interne reste votre première protection, et elle vous appartient. VSP TECH intervient sur la partie technique et sur l'entraînement des équipes. Avec un e-mail professionnel sur votre propre nom de domaine, vous gérez la zone DNS depuis le VSP TECH control panel (outil Zone DNS) et pouvez publier SPF, DKIM et DMARC ; en cas de doute sur la syntaxe, un ticket depuis votre espace client permet de vous faire accompagner par le support, disponible 24/7.
Pour les structures plus importantes, les offres Email Pro 20 ou Email Pro 50 centralisent la gestion des adresses, ce qui facilite la désactivation rapide d'une boîte compromise ou d'un collaborateur parti. Et parce que la fraude au président exploite d'abord l'organisation, l'accompagnement en gouvernance et conformité aide à formaliser les circuits de validation des paiements.
Comment VSP TECH vous aide
- L'e-mail professionnel VSP TECH : des adresses sur votre domaine, avec une zone DNS que vous contrôlez pour SPF, DKIM et DMARC.
- La recherche et l'enregistrement de noms de domaine : réservez les variantes de votre nom avant qu'un escroc ne le fasse.
- Les tests d'ingénierie sociale : une fausse demande de virement simulée pour vérifier que vos équipes appliquent la procédure.
- Le conseil en gouvernance : écrire des règles de validation adaptées à la taille de votre structure.
Also read
Frequently asked questions
Peut-on récupérer l'argent après une fraude au président ?
C'est possible seulement si l'alerte est très rapide, avant que les fonds ne soient retirés ou transférés ailleurs. Appelez votre banque immédiatement pour demander un rappel des fonds, puis portez plainte. Passé quelques jours, les chances diminuent fortement.
Une petite entreprise est-elle vraiment visée ?
Oui. Les petites structures ont souvent une seule personne qui reçoit les factures et effectue les paiements, sans double validation. C'est précisément ce qui intéresse l'escroc, même pour des montants modestes répétés plusieurs fois.
DMARC suffit-il à empêcher la fraude au virement ?
Non. DMARC empêche l'usurpation exacte de votre domaine, mais pas les domaines ressemblants, les adresses gratuites avec un faux nom affiché, ni les boîtes réellement piratées. Il doit être combiné à une procédure de contre-appel et de double validation.
Que faire si le dirigeant insiste pour éviter la procédure ?
Appliquer la procédure quand même. La règle doit être validée à l'avance par la direction, avec l'engagement explicite qu'aucune exception ne sera demandée par e-mail ou message. Un vrai dirigeant comprendra un contre-appel ; un escroc, lui, s'énervera ou disparaîtra.
La fraude au président réussit quand une seule personne, sous pression, peut faire partir de l'argent sans vérification. Une procédure courte (contre-appel, double validation, contrôle des RIB), un domaine protégé par DMARC et des équipes entraînées rendent ce scénario beaucoup plus difficile à exécuter. Pour les conseils de prévention destinés au grand public, la fiche de Cybermalveillance sur l'hameçonnage reste une bonne référence à partager.
Vous voulez sécuriser votre messagerie et tester la vigilance de votre équipe ? Contactez l'équipe VSP TECH pour faire le point sur votre configuration et vos procédures.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!