On principe du moindre privilège consiste à donner à chaque personne, et à chaque programme, uniquement les droits nécessaires à sa tâche, sur le périmètre nécessaire et pour la durée nécessaire. Rien de plus. Le comptable consulte les factures sans pouvoir supprimer le site, le rédacteur publie des articles sans installer d'extensions, et l'application de la boutique accède à sa base de données sans voir les autres.
Dans beaucoup de PME, la réalité est tout autre : un seul mot de passe administrateur circule entre le dirigeant, le stagiaire et l'ancien prestataire, la boîte « contact » est partagée par cinq personnes, et le serveur s'administre directement en root. Le jour où l'un de ces accès est volé ou mal utilisé, c'est toute l'entreprise qui est exposée. Ce guide vous montre comment appliquer le principe, outil par outil, sur l'espace client, le VSP TECH control panel, le CMS, la messagerie et les serveurs, puis la façon dont VSP TECH peut vous accompagner.
Que signifie le principe du moindre privilège, concrètement ?
Le NIST, l'institut américain de normalisation, le définit comme un principe de sécurité qui limite les utilisateurs, et les processus agissant pour eux, au minimum nécessaire pour accomplir les tâches qui leur sont confiées. En pratique, il repose sur trois questions à se poser pour chaque accès :
- Quoi ? Quelles actions la personne doit-elle réellement réaliser : lire, modifier, publier, supprimer, administrer ?
- Où ? Sur quel périmètre : un seul site, un seul dossier, une seule base, une seule boîte e-mail ?
- Combien de temps ? En permanence, ou le temps d'une mission, d'un remplacement, d'une intervention ?
Le principe s'accompagne de deux règles : des comptes nominatifs (un compte par personne, jamais de compte partagé) et la séparation des usages (un compte ordinaire pour le quotidien, un compte d'administration utilisé seulement quand c'est nécessaire).
Pourquoi est-ce votre meilleure protection contre les erreurs et les intrusions ?
Le moindre privilège ne rend pas les attaques impossibles : il limite les dégâts quand quelque chose tourne mal.
- Un compte piraté fait moins de dégâts. Si le mot de passe d'un rédacteur est volé par hameçonnage, le pirate peut au pire modifier des articles, pas installer une porte dérobée sur tout le serveur.
- Une erreur reste locale. Un stagiaire qui n'a accès qu'à un dossier ne peut pas effacer la base de données de la boutique par mégarde.
- Un départ se gère en une minute. Avec des comptes nominatifs, vous désactivez le compte de la personne qui part, sans changer le mot de passe de toute l'équipe.
- Vous savez qui a fait quoi. Les journaux d'activité n'ont de sens que si chaque compte correspond à une seule personne.
Good to know
Le dispositif national français Cybermalveillance.gouv.fr publie des fiches gratuites sur la sécurité des comptes et des mots de passe en entreprise. Elles sont rédigées pour les PME et constituent un bon support de sensibilisation pour l'équipe.
Comment appliquer le moindre privilège à vos outils web ?
L'espace client et le panneau de contrôle
Le compte qui gère vos services, vos factures et vos renouvellements chez VSP TECH est le plus sensible : réservez-le au dirigeant ou au responsable désigné, avec un mot de passe unique. Le panneau de contrôle s'ouvre depuis cet espace client, sans identifiant séparé : ne transmettez donc pas l'accès principal à chaque intervenant. L'espace client permet de créer des accès délégués, avec les droits choisis par le titulaire, et d'activer la double authentification. Dans le panneau, l'outil Accès SFTP et FTP crée des comptes FTP supplémentaires limités à un dossier, et chaque base de données a son propre utilisateur, rattaché à cette seule base.
Le CMS
WordPress fournit des rôles prêts à l'emploi : Administrateur, Éditeur (gère tous les contenus), Auteur (publie ses propres articles), Contributeur (rédige sans publier) et Abonné. WooCommerce y ajoute un rôle de gestionnaire de boutique. La plupart des membres d'une équipe n'ont besoin que d'un rôle Éditeur ou Auteur. Gardez un ou deux administrateurs au maximum.
La messagerie
Une adresse partagée comme contact@ ou commandes@ ne doit pas avoir un mot de passe connu de toute l'équipe. Créez une boîte par personne, puis redirigez ou partagez l'adresse commune vers les boîtes concernées. Quand quelqu'un part, vous retirez sa boîte de la redirection, sans toucher aux autres.
Les serveurs et les bases de données
Sur un VPS, désactivez la connexion directe en root par SSH, créez un compte nominatif par administrateur, avec des clés SSH, et utilisez sudo pour les seules commandes qui l'exigent. Pour les applications, appliquez la même logique : un utilisateur de base de données par application, avec des droits limités à sa propre base.
CREATE USER 'boutique_app'@'localhost' IDENTIFIED BY 'un-mot-de-passe-long-et-unique';
GRANT SELECT, INSERT, UPDATE, DELETE ON boutique.* TO 'boutique_app'@'localhost';
Astuce
Un CMS comme WordPress ou PrestaShop a besoin de créer et modifier des tables lors de ses mises à jour. Pour ces applications, accordez tous les droits sur leur propre base, mais jamais sur les autres bases du serveur, et jamais les droits d'administration globaux de MySQL.
Qui a besoin de quoi ? Une matrice simple pour votre équipe
Avant de modifier les accès, dressez une matrice des rôles. Voici un exemple pour une PME type, à adapter :
| Role | Accès utiles | Accès inutiles |
|---|---|---|
| Dirigeant | Espace client (titulaire, avec double authentification), compte d'urgence | Administration quotidienne du CMS |
| Comptable | Factures et paiements | Panneau de contrôle, fichiers du site, DNS |
| Rédacteur ou chargé de communication | CMS en rôle Éditeur ou Auteur | Extensions, réglages, utilisateurs |
| Prestataire développeur | Site de test, accès SFTP limité au dossier concerné, pour la durée de la mission | Espace client, boîtes e-mail, autres sites |
| Application de la boutique | Sa base de données uniquement | Les autres bases, l'administration MySQL |
Cette matrice devient votre référence : chaque nouvelle demande d'accès se compare à elle, et chaque revue d'accès se fait à partir d'elle.
Quels pièges font dériver les droits avec le temps ?
Le moindre privilège se perd rarement d'un coup. Il s'érode, accès après accès :
- Les droits qui s'accumulent. Une salariée change de poste et garde ses anciens accès en plus des nouveaux. Au bout de quelques années, elle a plus de droits que le dirigeant.
- Le temporaire qui dure. L'accès donné « pour le week-end » au prestataire est toujours actif deux ans plus tard. Fixez une date de fin dès la création.
- Les clés d'API toutes puissantes. Une clé créée pour publier sur un réseau social ou consulter des statistiques n'a pas à pouvoir tout modifier : choisissez la portée la plus restreinte proposée.
- L'urgence comme prétexte. « Donne-moi l'accès admin, ce sera plus rapide » : c'est précisément dans ces moments que les erreurs graves arrivent.
Astuce
Prévoyez un compte d'urgence (dit « bris de glace ») avec tous les droits, protégé par un mot de passe très long rangé dans un gestionnaire de mots de passe ou une enveloppe scellée. Personne ne l'utilise au quotidien ; s'il est ouvert, c'est qu'il y a un incident, et vous changez son mot de passe ensuite.
Comment VSP TECH vous accompagne dans la gestion des accès
Avec son offre de gouvernance et conformité, VSP TECH peut vous aider à construire la matrice des rôles de votre entreprise, à formaliser une procédure d'arrivée et de départ des collaborateurs, et à organiser des revues d'accès régulières. Pour vérifier que les droits réels correspondent à la théorie, une évaluation de vulnérabilités ou un test d'intrusion met en évidence les comptes oubliés, les mots de passe partagés et les privilèges excessifs avant qu'un attaquant ne les trouve.
Côté outils, les services VSP TECH sont pensés pour séparer les usages : une messagerie professionnelle pour créer des boîtes nominatives plutôt que des boîtes partagées, les accès délégués de l'espace client et les comptes FTP limités à un dossier sur les hébergements, et des VPS sur lesquels vous gardez la maîtrise complète des utilisateurs et des clés SSH.
Comment VSP TECH vous aide
- Le conseil en gouvernance pour définir rôles, procédures d'arrivée et de départ, et revues d'accès.
- L'évaluation de vulnérabilités pour repérer comptes oubliés et droits excessifs.
- Les tests d'ingénierie sociale pour mesurer si votre équipe cède facilement un accès sous pression.
- L'e-mail professionnel avec une boîte nominative par collaborateur.
- Les VPS Linux pour appliquer comptes nominatifs, clés SSH et sudo sur vos serveurs.
Also read
Frequently asked questions
Le dirigeant doit-il avoir tous les droits partout ?
Il doit pouvoir les obtenir, pas les utiliser au quotidien. Le dirigeant est souvent la cible privilégiée des tentatives d'hameçonnage : un compte ordinaire pour les tâches courantes et un accès d'administration réservé aux décisions importantes réduisent fortement le risque.
Comment donner un accès à un prestataire ponctuel ?
Créez-lui un compte dédié, limité au site ou au dossier concerné, avec une date de fin prévue. Travaillez si possible sur une copie de test. À la fin de la mission, désactivez le compte et vérifiez qu'il n'a pas créé d'autres accès entre-temps.
Le moindre privilège ne ralentit-il pas le travail ?
Au début, il demande de réfléchir à qui fait quoi. Ensuite, il simplifie la vie : moins d'erreurs à réparer, des départs gérés sans tout changer, et une équipe qui sait clairement ce qu'elle peut faire. Une procédure de demande d'accès rapide évite les blocages.
À quelle fréquence faut-il revoir les accès ?
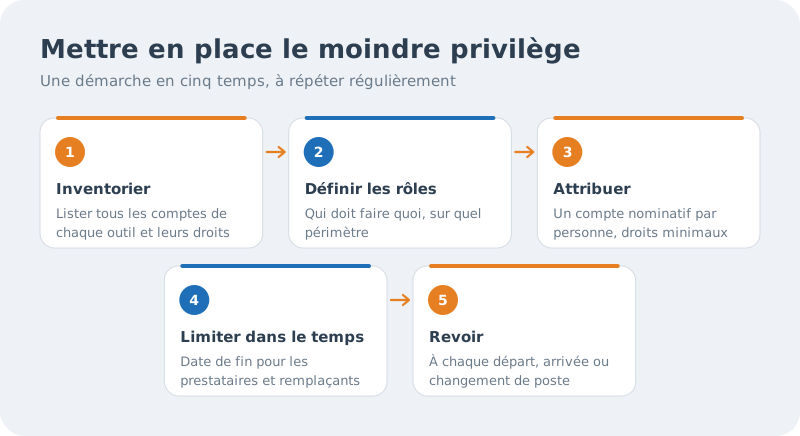
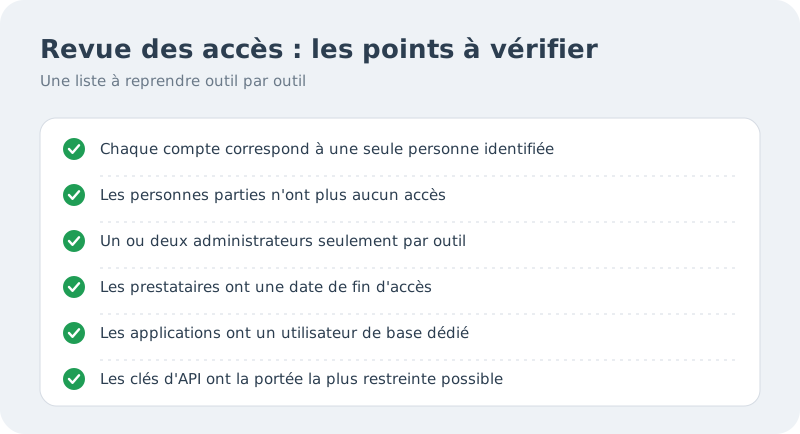
À chaque arrivée, départ ou changement de poste, puis lors d'une revue complète à intervalle régulier, que vous fixez selon la taille de l'équipe. Une revue consiste à reprendre la liste des comptes de chaque outil et à vérifier que chacun correspond encore à une personne et à un besoin réels.
Le principe du moindre privilège ne coûte presque rien à mettre en place : il demande surtout de l'ordre et de la régularité. Commencez par l'inventaire de vos comptes cette semaine, supprimez les accès partagés et ceux des personnes parties, puis bâtissez votre matrice des rôles. Vous aurez déjà réduit une bonne partie de votre exposition.
Vous voulez un regard extérieur sur les accès de votre entreprise ? Contactez VSP TECH pour faire le point sur vos comptes, vos outils et les mesures prioritaires à prendre.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!