Pour la plupart des PME, la page de paiement hébergée par le prestataire est le choix le plus sûr pour démarrer : le client saisit sa carte ou valide son paiement Mobile Money chez le prestataire, et votre site ne voit jamais ses données bancaires. Le paiement intégré au site offre une expérience plus fluide et une image plus homogène, mais il transfère une partie de la responsabilité de sécurité sur vous. Entre les deux existe une voie intermédiaire : des champs de paiement fournis par le prestataire et affichés à l'intérieur de votre page.
Le choix n'est pas qu'une question d'apparence. Il détermine qui protège les numéros de carte, le volume de travail de conformité, la complexité du développement et la façon de gérer les paiements Mobile Money qui se confirment sur le téléphone du client. Cet article compare les trois approches, critère par critère, avec les erreurs d'intégration les plus fréquentes et la manière dont l'équipe e-commerce de VSP TECH les évite.
Page de paiement hébergée, champs intégrés, formulaire maison : quelle différence ?
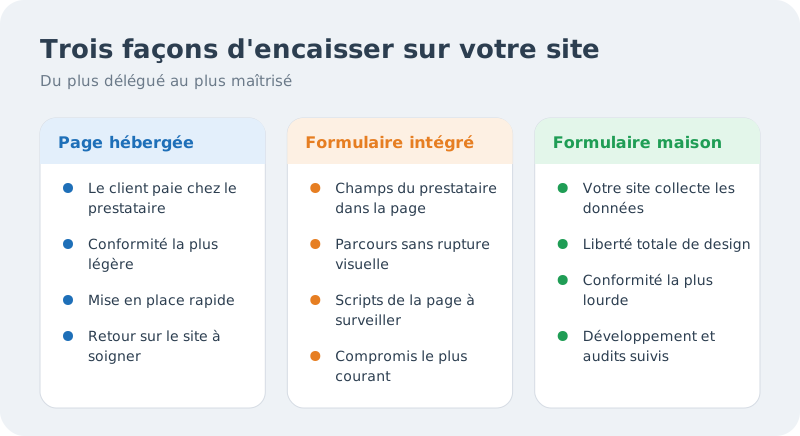
On parle souvent de « deux modes », mais il y en a en réalité trois, du plus délégué au plus maîtrisé :
- La redirection vers une page hébergée. Au moment de payer, le client quitte votre boutique pour une page du prestataire (à ses couleurs ou partiellement aux vôtres), puis revient sur votre site une fois le paiement terminé. Stripe Checkout en mode page complète ou les liens de paiement des agrégateurs fonctionnent ainsi.
- Le formulaire intégré fourni par le prestataire. Le client reste sur votre page, mais les champs sensibles sont affichés dans un cadre (iframe) ou une fenêtre chargés depuis les serveurs du prestataire. Les éléments de paiement de Stripe ou la fenêtre « Inline » de Flutterwave en sont des exemples.
- Le formulaire maison connecté à une API. Votre site affiche ses propres champs, collecte les informations et les transmet lui-même au prestataire. C'est le mode qui donne le plus de liberté, et le plus de responsabilités.
Pour le Mobile Money, la différence est moins visible côté client : dans tous les cas, il saisit son numéro, puis confirme l'opération sur son téléphone avec son code secret. Ce qui change, c'est qui affiche l'écran d'attente et qui gère les cas où le client tarde à valider ou abandonne.
Qui protège les données de carte dans chaque cas ?
Dès qu'un site accepte des cartes Visa ou Mastercard, il entre dans le périmètre de la norme PCI DSS, publiée par le PCI Security Standards Council. Un petit marchand prouve généralement sa conformité en remplissant un questionnaire d'auto-évaluation (SAQ), dont la longueur dépend précisément du mode de paiement choisi.
| Mode | Questionnaire le plus souvent concerné | Ce que vous devez sécuriser |
|---|---|---|
| Redirection vers une page hébergée | SAQ A, le plus court | Votre site, pour qu'un pirate ne puisse pas remplacer le lien de paiement par une fausse page |
| Formulaire du prestataire dans une iframe | SAQ A, sous conditions | En plus, les scripts de la page qui contient le formulaire |
| Formulaire maison ou script qui transmet les données | SAQ A-EP ou plus | L'ensemble de la page de paiement, du serveur et des scripts |
| Numéros de carte reçus ou stockés par votre serveur | SAQ D, le plus lourd | Tout le système, avec audits réguliers |
Good to know
Le PCI Security Standards Council a précisé les conditions du questionnaire SAQ A pour les pages qui intègrent le formulaire d'un prestataire dans une iframe : le marchand doit s'assurer que sa page n'est pas exposée aux attaques par scripts malveillants, ou obtenir cette garantie de son prestataire. La simple redirection reste le cas le plus simple. Votre banque ou votre prestataire vous indique le questionnaire exact qui vous concerne.
Le Mobile Money n'est pas couvert par PCI DSS, qui concerne les cartes. Mais le même raisonnement s'applique : moins votre serveur manipule de données de paiement, moins il y a à protéger, et moins une faille de votre site peut toucher l'argent de vos clients.
Quel impact sur l'expérience client et les ventes ?
La crainte la plus courante est que la redirection fasse fuir les clients. Dans les faits, l'effet dépend surtout de la qualité de la page d'arrivée et du retour vers votre site.
- Confiance : une page de paiement d'un prestataire connu rassure souvent les acheteurs qui découvrent votre boutique, surtout pour une première commande.
- Continuité visuelle : le formulaire intégré garde votre logo, vos couleurs et le récapitulatif du panier sous les yeux du client, ce qui compte pour une marque établie ou un service par abonnement.
- Mobile : la plupart de vos clients paieront depuis un téléphone. Les pages hébergées des grands prestataires sont pensées pour le mobile et gèrent la confirmation 3D Secure des banques ; un formulaire maison doit être testé sur plusieurs appareils et navigateurs.
- Retour après paiement : avec une redirection, une partie des clients ferme l'onglet avant de revenir sur votre site. Si votre boutique attend ce retour pour valider la commande, ces ventes restent « en attente » alors qu'elles sont payées.
Astuce
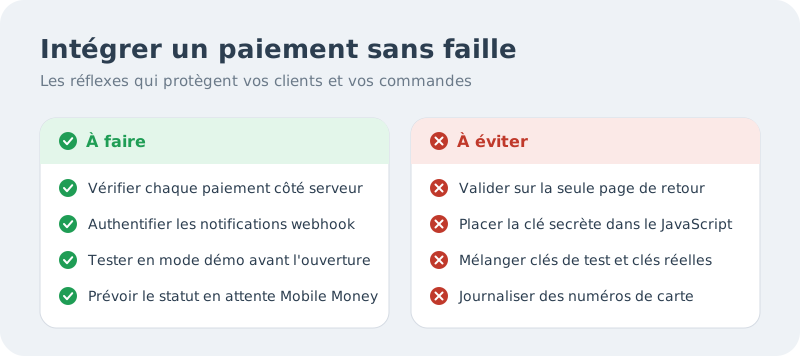
Ne validez jamais une commande sur la seule foi des paramètres présents dans l'adresse de retour. Configurez la notification serveur à serveur (webhook) du prestataire et faites vérifier le statut de la transaction par votre serveur avant d'expédier. Flutterwave le recommande d'ailleurs explicitement dans sa documentation du paiement Inline.
Comment choisir le bon mode pour votre boutique ?
Trois profils reviennent régulièrement :
- Vous lancez une boutique WooCommerce ou PrestaShop avec un catalogue modeste : installez le module officiel de votre prestataire en mode redirection. Vous serez en ligne vite, avec un minimum de conformité à gérer.
- Vous vendez des abonnements ou des services numériques et voulez un parcours sans rupture : le formulaire intégré fourni par le prestataire est le bon compromis, à condition de maîtriser les scripts chargés sur la page de paiement.
- Vous développez une plateforme avec des besoins spécifiques (paiement fractionné entre vendeurs, portefeuille interne, application mobile) : l'intégration par API se justifie, mais elle demande un développement soigné, des tests de sécurité et un suivi dans la durée.
Avant de signer, posez ces questions au prestataire : accepte-t-il les entreprises de votre pays, propose-t-il à la fois cartes et Mobile Money, quels modes d'intégration existent, fournit-il un environnement de test, des webhooks signés et une procédure de remboursement par API ? Stripe, par exemple, présente côte à côte ses différentes options dans sa documentation de Checkout, de la page complète hébergée aux éléments personnalisables.
Astuce
Avant l'ouverture, faites un vrai achat de faible montant avec chaque moyen proposé (carte, Orange Money, MTN MoMo), depuis un téléphone connecté en 4G et non en Wi-Fi. Vous verrez exactement ce que vit votre client, y compris l'attente de la confirmation et le retour vers votre boutique.
Quelles erreurs d'intégration faut-il éviter ?
Quel que soit le mode, ces erreurs reviennent dans les audits de boutiques :
- Clé secrète dans le code du navigateur. Seule la clé publique peut apparaître dans le JavaScript ; la clé secrète reste sur le serveur, hors du dépôt de code.
- Webhooks non vérifiés. Une notification de paiement doit être authentifiée (signature ou secret partagé), sinon n'importe qui peut simuler un « paiement réussi ».
- Clés de test et clés réelles mélangées. Utilisez des fichiers de configuration distincts par environnement et vérifiez le mode actif avant l'ouverture.
- Statut « en attente » ignoré. Un paiement Mobile Money peut rester en attente le temps que le client valide sur son téléphone. Prévoyez ce statut dans la boutique et une relance si la validation n'arrive pas.
- Journaux trop bavards. Ne journalisez jamais un numéro de carte complet ou un code de vérification, même pour déboguer.
Attention
Une page hébergée ne vous dispense pas de sécuriser votre site. Si un pirate modifie votre bouton « Payer » pour qu'il mène vers une imitation de la page du prestataire, vos clients saisiront leur carte chez lui. Mises à jour, mots de passe forts et HTTPS partout restent indispensables.
Ce que l'équipe e-commerce de VSP TECH réalise pour vous
VSP TECH accompagne les boutiques de bout en bout avec ses solutions e-commerce : choix du mode de paiement adapté à votre activité, installation du module du prestataire, configuration des webhooks, tests en environnement de démonstration, puis mise en production. Quand votre besoin dépasse les modules existants, l'équipe développe des modules et extensions sur mesure pour relier votre plateforme à l'API d'un prestataire.
VSP TECH connaît ces parcours de l'intérieur : ses propres factures se règlent par Orange Money, MTN Mobile Money, carte Visa ou Mastercard via Stripe ou Flutterwave, WalleoPay ou virement, comme l'indique la page des moyens de paiement. Et pour une intégration par API, un test d'intrusion de votre application avant l'ouverture permet de vérifier que les données et les notifications de paiement sont bien protégées.
Comment VSP TECH vous aide
- Des solutions e-commerce complètes, du choix du prestataire de paiement à la mise en production.
- Des modules sur mesure pour connecter votre boutique ou votre application à l'API d'un prestataire.
- Des certificats SSL pour que tout le parcours, de la fiche produit au paiement, reste en HTTPS.
- Un test d'intrusion web et API avant d'ouvrir un paiement intégré au public.
Also read
Frequently asked questions
Une page de paiement hébergée peut-elle afficher mon logo et mes couleurs ?
Oui, dans une certaine mesure. La plupart des prestataires permettent d'ajouter un logo, une couleur principale et le nom de votre boutique. La mise en page reste la leur, ce qui fait partie de la garantie de sécurité.
Faut-il un certificat SSL si le paiement se fait chez le prestataire ?
Oui. Votre site transmet au moins le montant, le panier et les coordonnées du client, et il affiche le bouton qui mène au paiement. Sans HTTPS, ces échanges peuvent être lus ou modifiés, et les navigateurs signalent le site comme non sécurisé.
Peut-on passer d'une page hébergée à un paiement intégré plus tard ?
Oui, c'est même une progression saine. Commencez par la redirection, mesurez vos abandons au moment du paiement, puis passez au formulaire intégré si les chiffres le justifient. Votre compte chez le prestataire reste le même ; seule l'intégration change.
Le Mobile Money fonctionne-t-il dans un formulaire intégré ?
Oui, selon le prestataire. Le client saisit son numéro sur votre page, puis valide sur son téléphone. Votre site doit simplement afficher un écran d'attente clair et attendre la confirmation du serveur avant de valider la commande.
En résumé, choisissez la page de paiement hébergée tant que votre activité n'exige pas autre chose : elle limite votre exposition et vous permet de vendre rapidement. Le formulaire intégré vient ensuite, quand l'expérience de marque devient un enjeu et que vous maîtrisez la sécurité de votre page. L'intégration complète par API reste réservée aux projets qui en ont réellement besoin.
Vous hésitez entre deux prestataires ou deux modes d'intégration ? Décrivez votre projet dans une demande de devis : l'équipe e-commerce de VSP TECH vous recommandera l'approche adaptée à votre boutique et à vos clients.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!