La norme PCI DSS s'applique à tout commerçant qui accepte les cartes bancaires, même une petite boutique qui vend quelques commandes par semaine. Pour un petit marchand en ligne, la façon la plus sûre et la plus simple de s'y conformer est de ne jamais laisser les numéros de carte toucher son propre site : le client saisit sa carte sur une page hébergée par le prestataire de paiement, et vos obligations se réduisent à un questionnaire court et à quelques bonnes pratiques.
Beaucoup d'e-commerçants découvrent le sigle au moment d'ouvrir un compte chez un prestataire, ou quand un client étranger demande à payer par Visa. La norme paraît alors immense, écrite pour les banques. Cet article vous explique ce qu'elle couvre vraiment, comment le choix de votre intégration de paiement réduit votre périmètre, ce qui reste de votre responsabilité et comment remplir le questionnaire annuel sans vous perdre.
Qu'est-ce que la norme PCI DSS et qui l'impose ?
PCI DSS (Payment Card Industry Data Security Standard) est un ensemble d'exigences de sécurité pour protéger les données des cartes de paiement. Elle est rédigée par le PCI Security Standards Council, un organisme créé par les grands réseaux de cartes. La norme et ses questionnaires, dans leur version en vigueur, se téléchargent dans la bibliothèque de documents du PCI SSC.
Point souvent mal compris : le Council écrit la norme, mais ce n'est pas lui qui contrôle les commerçants. Les programmes de conformité sont gérés par les réseaux de cartes et appliqués par la banque acquéreuse (celle qui encaisse vos paiements) ou par votre prestataire. La page du PCI SSC dédiée aux commerçants le rappelle : c'est auprès d'eux qu'il faut vérifier ce que vous devez fournir, et la norme s'applique quelle que soit la taille de l'entreprise.
Good to know
PCI DSS ne concerne que les cartes de paiement. Un paiement Orange Money ou MTN Mobile Money n'entre pas dans son champ. Cela ne dispense pas de sécuriser ces flux, mais si votre boutique n'accepte que le Mobile Money, la question PCI DSS ne se pose pas encore pour vous.
Quelles données de carte sont concernées ?
La norme distingue deux familles de données, avec des règles très différentes :
| Type de donnée | Exemples | Stockage après le paiement |
|---|---|---|
| Données du titulaire | Numéro de carte complet, nom du porteur, date d'expiration | Possible seulement si c'est indispensable et protégé selon la norme |
| Données d'authentification sensibles | Cryptogramme au dos de la carte, code PIN, données de la piste magnétique | Interdit, même chiffré |
| Informations renvoyées par le prestataire | Type de carte, quatre derniers chiffres, identifiant de transaction | Sans difficulté particulière |
Votre « périmètre » PCI DSS, c'est l'ensemble des systèmes qui stockent, traitent ou transmettent ces données, plus ceux qui peuvent les influencer. Plus ce périmètre est petit, moins vous avez d'exigences à respecter. Tout l'enjeu pour un petit marchand est donc de le réduire au minimum.
Attention
Le périmètre ne s'arrête pas au site. Un client qui envoie la photo de sa carte sur WhatsApp, un numéro noté dans un cahier pour « débiter plus tard », un tableur de commandes avec les cryptogrammes : chacun de ces gestes fait entrer votre téléphone, votre messagerie ou votre ordinateur dans le périmètre. Refusez poliment et renvoyez le client vers le lien de paiement.
Comment une page de paiement hébergée réduit-elle votre périmètre PCI DSS ?
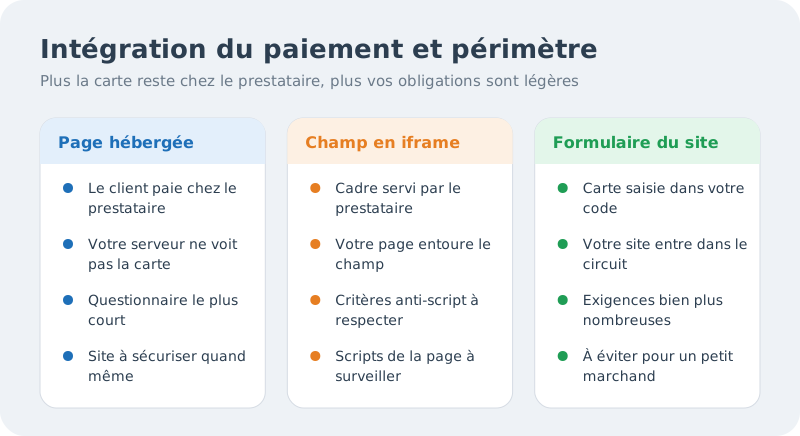
Votre choix d'intégration du paiement décide presque à lui seul de vos obligations. On distingue trois grands montages :
- Redirection vers une page hébergée. Au moment de payer, le client quitte votre site pour la page du prestataire (Stripe, Flutterwave ou autre), saisit sa carte, puis revient sur votre boutique. Votre serveur ne voit jamais le numéro. C'est le montage le plus simple et celui qui laisse le périmètre le plus petit.
- Champ de carte intégré en iframe. Le formulaire semble faire partie de votre page, mais il est chargé directement depuis les serveurs du prestataire dans un cadre isolé. Votre serveur ne reçoit toujours pas la carte, mais votre page, elle, entoure ce cadre.
- Formulaire de carte servi par votre site. Le numéro est saisi dans un champ de votre code puis envoyé au prestataire, par votre serveur ou par un script de votre page. Votre site devient un maillon du traitement, et le nombre d'exigences augmente fortement.
Ces montages correspondent à des questionnaires d'auto-évaluation (SAQ) différents. Le plus court, le SAQ A, vise les commerçants en ligne qui ont entièrement confié la saisie de la carte à un prestataire conforme. Le SAQ A-EP concerne les sites dont la page contrôle la façon dont la carte est envoyée, et le SAQ D, le plus long, couvre les cas où les données passent par vos systèmes.
Pour le montage en iframe, les critères d'éligibilité au SAQ A ont été précisés : le contenu du cadre doit venir directement d'un prestataire conforme, et le commerçant doit confirmer que son site est protégé contre les scripts malveillants capables de détourner la page de paiement. Lisez la version en vigueur du questionnaire avant de choisir.
Astuce
Demandez à votre prestataire, par écrit, quel questionnaire correspond à votre intégration exacte (plugin WooCommerce, lien de paiement, module PrestaShop). Les grands prestataires documentent ce point : le guide de sécurité d'intégration de Stripe, par exemple, explique quelles intégrations limitent vos obligations.
Ce qui reste de votre responsabilité, même avec une page hébergée
Confier la saisie de la carte ne transfère pas toute la sécurité au prestataire. Le scénario à redouter : un pirate entre dans votre site WordPress et remplace discrètement le bouton « Payer » par un lien vers une fausse page de paiement qui imite celle du prestataire. Les clients saisissent leur carte chez l'escroc. Votre site est alors la porte d'entrée, même si aucun numéro ne transite par votre serveur.
Concrètement, il vous revient de :
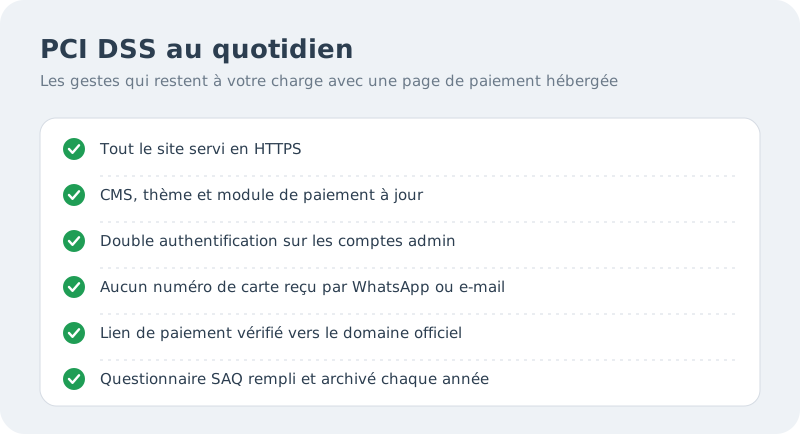
- servir tout le site en HTTPS, avec un certificat valide et renouvelé ;
- tenir à jour le CMS, le thème et les extensions, en particulier le module de paiement ;
- protéger les comptes administrateurs par un mot de passe unique et la double authentification ;
- limiter les scripts tiers (publicité, chat, suivi) sur les pages qui mènent au paiement ;
- ne jamais collecter de numéro de carte par téléphone, e-mail ou messagerie ;
- vérifier régulièrement que le lien de paiement pointe toujours vers le domaine officiel du prestataire.
Comment remplir le questionnaire SAQ sans se perdre ?
Pour un petit marchand, la validation se fait en général par auto-évaluation annuelle. La démarche type :
- Demandez ce qui est exigé. Votre banque acquéreuse ou votre prestataire vous indique si vous devez valider votre conformité, sous quelle forme et à quelle fréquence.
- Dessinez votre flux de paiement. Sur une page : où le client clique, quelle page s'affiche, qui reçoit la carte, comment la commande est confirmée. Ce schéma suffit à identifier le bon questionnaire.
- Téléchargez le SAQ correspondant dans la bibliothèque officielle, dans sa version en vigueur, et lisez d'abord ses critères d'éligibilité.
- Répondez honnêtement à chaque exigence. Une réponse « non » n'est pas une faute : c'est une action à mener, avec une date.
- Signez l'attestation de conformité qui accompagne le questionnaire, transmettez-la si on vous la demande et archivez le tout.
- Reprenez la démarche à chaque changement : nouveau module de paiement, refonte du site, nouveau prestataire.
Astuce
Gardez dans un dossier partagé le schéma de flux, le questionnaire signé, l'attestation de conformité de votre prestataire et la liste des personnes qui ont un accès administrateur au site. Le jour où une banque ou un partenaire pose la question, vous répondez en une journée au lieu d'une semaine.
Le rôle de VSP TECH dans un paiement par carte sécurisé
VSP TECH applique ce principe pour ses propres factures : les paiements par carte Visa ou Mastercard passent par Stripe ou Flutterwave, à côté d'Orange Money, de MTN Mobile Money, de WalleoPay et du virement bancaire. Les données de carte restent chez ces prestataires.
Pour votre boutique, l'équipe agence de VSP TECH peut concevoir le tunnel de commande autour d'une page de paiement hébergée ou d'un champ fourni par le prestataire, sur WooCommerce, PrestaShop ou une application sur mesure. Côté hébergement, le site est servi en HTTPS grâce aux certificats SSL proposés par VSP TECH, sur des serveurs protégés contre les attaques DDoS, avec en option la surveillance SiteLock contre les logiciels malveillants. Pour un projet plus exposé, un test d'intrusion de l'application ou un accompagnement en gouvernance et conformité vous aide à documenter vos réponses.
Comment VSP TECH vous aide
- Une boutique en ligne conçue avec un paiement par carte hébergé chez le prestataire.
- Les certificats SSL pour servir tout le parcours d'achat en HTTPS.
- La surveillance SiteLock pour repérer un code malveillant injecté dans vos pages.
- Le test d'intrusion web et API pour vérifier votre tunnel de commande avant un audit.
- Le conseil en gouvernance et conformité pour structurer vos procédures de sécurité.
Also read
Frequently asked questions
Une petite boutique qui vend peu doit-elle vraiment respecter PCI DSS ?
Oui : la norme s'applique dès que vous acceptez des cartes, quel que soit votre volume. Ce qui varie selon la taille, ce sont les modalités de validation, fixées par les réseaux de cartes et votre banque acquéreuse. Pour un petit marchand bien équipé, cela se résume souvent à un questionnaire court par an.
Peut-on garder le numéro de carte d'un client fidèle pour ses prochains achats ?
Pas vous-même. Utilisez la fonction d'enregistrement de carte de votre prestataire : il conserve la carte et vous renvoie un identifiant (un « jeton ») qui permet de débiter le client sans connaître son numéro. Le cryptogramme, lui, ne doit jamais être conservé après le paiement.
Que faire si je soupçonne une fuite de données de carte ?
Prévenez immédiatement votre prestataire de paiement et votre banque acquéreuse, qui vous indiqueront la procédure. Ne supprimez rien sur le serveur : conservez fichiers et journaux pour l'analyse. Changez les mots de passe administrateurs et faites examiner le site avant de le remettre en ligne.
Le certificat SSL suffit-il à être conforme ?
Non. Le HTTPS est une exigence parmi d'autres : il protège le trajet des données, pas votre site contre un piratage. La conformité repose aussi sur les mises à jour, la gestion des accès et le choix d'une intégration de paiement qui tient les cartes hors de vos systèmes.
Pour un petit marchand, PCI DSS n'est pas une montagne si l'on fait le bon choix dès le départ : une page de paiement hébergée, un site tenu à jour, des accès protégés et un questionnaire rempli chaque année. Le reste relève de bonnes habitudes que toute boutique sérieuse devrait avoir.
Vous préparez une boutique ou souhaitez revoir votre parcours de paiement ? Décrivez vos moyens de paiement et vos prestataires actuels dans une demande de devis : nous vous proposerons une intégration qui garde les cartes hors de votre site.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!