Votre plateforme de réservation, votre extranet client ou l'API qui alimente votre application mobile fonctionnent, mais résisteraient-ils à quelqu'un qui cherche activement la faille ? C'est exactement la question à laquelle répond un pentest d'application web. Réponse courte : les testeurs vérifient, avec votre autorisation écrite, si un attaquant peut contourner la connexion, consulter les données d'un autre utilisateur, injecter du code ou détourner une règle métier, puis ils vous remettent la preuve de chaque faille et la manière de la corriger.
Le mot « pentest » (test d'intrusion) reste pourtant flou pour beaucoup de dirigeants : on ne sait pas ce qui sera réellement testé, ce qu'il faut préparer, ni comment exploiter le rapport. Cet article passe en revue les grandes familles de contrôles appliquées à une application web et à une API, avec des exemples concrets, pour que vous sachiez quoi attendre d'une mission et comment en tirer le maximum.
Pentest d'application web : en quoi diffère-t-il d'un scan de vulnérabilités ?
Un scanner automatique compare votre site à une base de failles connues : version de logiciel obsolète, en-tête manquant, page d'administration exposée. C'est utile et rapide, mais l'outil ignore votre métier : il ne sait pas qu'un client ne doit jamais voir la facture d'un autre client, ni qu'une commande ne doit pas passer à l'état « payée » sans confirmation de l'opérateur de paiement.
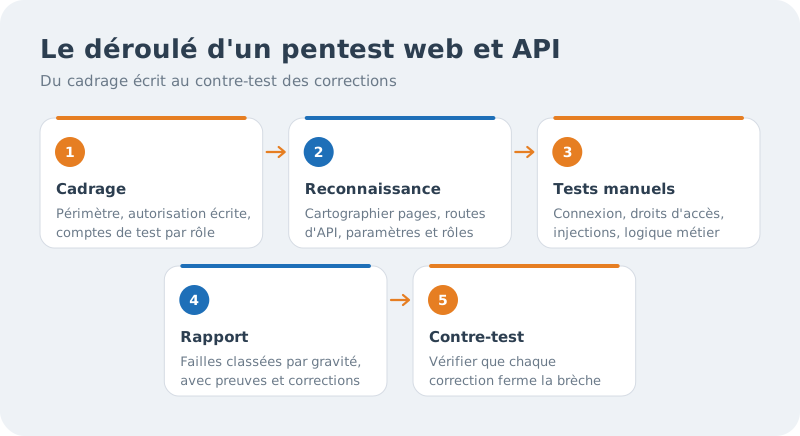
Le pentest ajoute le raisonnement humain : le testeur se connecte avec différents rôles, rejoue les requêtes en modifiant un identifiant, enchaîne deux petites faiblesses pour en faire une vraie brèche. Les trois approches se complètent plus qu'elles ne s'opposent :
| Approche | Ce qu'elle trouve bien | Ce qu'elle rate souvent |
|---|---|---|
| Scan de vulnérabilités | Composants obsolètes, mauvaises configurations connues | Contrôle d'accès, logique métier |
| Web and API pentest | Failles exploitables de bout en bout, enchaînements | Recoins du code jamais atteints pendant le test |
| Source Code Audit | Erreurs de conception, secrets dans le code, fonctions dangereuses | Problèmes liés à l'infrastructure réelle |
Pour une application qui manipule des paiements ou des données personnelles, on commence souvent par une évaluation de vulnérabilités pour éliminer les problèmes évidents, puis on réserve le pentest aux parcours sensibles.
Que faut-il préparer avant le test ?
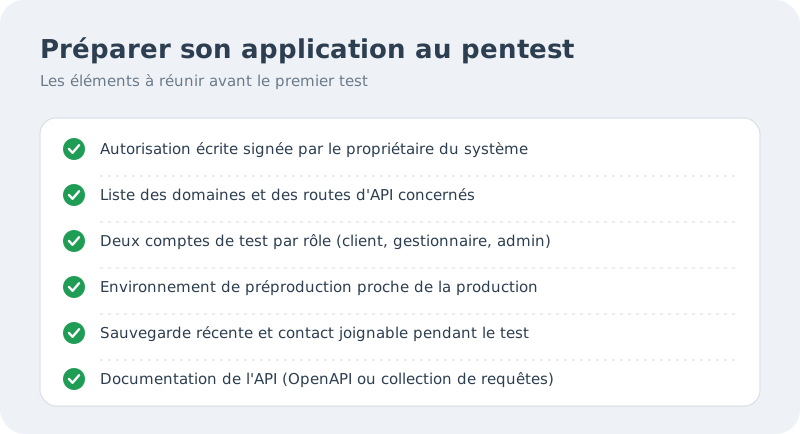
Une mission floue produit un rapport rempli de généralités. Avant le premier test, fixez ces points par écrit :
- L'autorisation : un document signé par le propriétaire du système, qui précise qui teste, quoi et quand. Si l'application est hébergée chez un prestataire, prévenez-le aussi.
- Le périmètre : domaines, sous-domaines, routes d'API, versions concernées. Ce qui n'est pas listé n'est pas testé.
- Le niveau d'information : en boîte noire, le testeur part de zéro comme un attaquant externe ; en boîte grise, il reçoit des comptes et la documentation de l'API ; en boîte blanche, il a aussi accès au code. La boîte grise offre souvent le meilleur rapport entre réalisme et couverture.
- Les comptes de test : idéalement deux comptes par rôle (deux clients, deux gestionnaires, un administrateur), indispensables pour vérifier qu'un utilisateur ne peut pas lire les données d'un autre.
- Les règles d'engagement : horaires, actions interdites (envoi massif d'e-mails, tests de déni de service), personne à joindre en cas d'incident.
Attention
Tester un système sans l'accord de son propriétaire constitue une intrusion, punie par la loi au Cameroun comme en France. Ne demandez jamais à un « ami développeur » de « tester un peu » le site d'un concurrent ou d'un partenaire, et vérifiez que votre prestataire de pentest exige bien une autorisation signée avant de commencer.
Authentification et sessions : que vérifient les testeurs ?
La porte d'entrée est la première cible. Les testeurs cherchent à entrer sans le bon mot de passe, ou à garder l'accès plus longtemps que prévu :
- Force brute et limitation des essais : peut-on tenter des milliers de mots de passe sur la page de connexion ou sur la route d'API correspondante, souvent moins protégée que le formulaire ?
- Énumération des comptes : le message « mot de passe incorrect » diffère-t-il de « compte inconnu » ? Cette nuance suffit à dresser la liste de vos utilisateurs.
- Password reset : le lien expire-t-il, peut-il servir deux fois, le jeton est-il devinable ?
- Two-factor authentication : peut-on sauter l'étape du code en appelant directement la page suivante ?
- Sessions et jetons : le cookie porte-t-il les attributs
Secure,HttpOnlyandSameSite? La session est-elle détruite à la déconnexion ? Pour une API, un jeton JWT est-il réellement vérifié, avec une date d'expiration et une clé de signature robuste ?
Astuce
Avant la mission, listez vous-même toutes les manières d'obtenir une session : formulaire web, application mobile, connexion via Google, lien magique par e-mail, ancienne route d'API. Chaque chemin oublié dans le périmètre est un chemin que personne ne testera.
Contrôle d'accès : pourquoi est-ce la faille la plus testée ?
Le contrôle d'accès défaillant figure en tête du Top 10 de l'OWASP, la référence mondiale des risques applicatifs. La raison est simple : être connecté ne veut pas dire avoir le droit de tout voir.
Les données des autres utilisateurs
Exemple typique : un client consulte sa facture à l'adresse /api/factures/1043. Le testeur remplace 1043 par 1044. Si la facture d'un autre client s'affiche, c'est une faille dite IDOR (référence directe à un objet non sécurisée). Elle naît quand le serveur vérifie la connexion, mais pas que la ressource appartient à l'utilisateur.
Les fonctions réservées
Le testeur connecté en simple client tente ensuite d'appeler les routes de l'administration : export de la base clients, modification d'un prix, création d'un utilisateur. Masquer le bouton dans l'interface ne protège rien si le serveur exécute la requête.
Le cas particulier des API
On Top 10 de la sécurité des API publié par l'OWASP place justement l'autorisation au niveau de l'objet en première position. Sur une API, les testeurs vérifient aussi :
- l'assignation de masse : ajouter
"role": "admin"dans la requête de mise à jour du profil suffit-il à changer de rôle ? - l'exposition excessive : la réponse renvoie-t-elle des champs que l'application n'affiche pas (téléphone, adresse, hachage du mot de passe) ?
- les anciennes versions : une route
/v1/oubliée, sans les protections ajoutées en/v2/, est-elle encore active ? - la consommation de ressources : peut-on demander cent mille résultats d'un coup ou appeler une route coûteuse sans limite ?
Injections et logique métier : comment détourner l'application ?
Toute donnée envoyée par un utilisateur peut être piégée. Les testeurs injectent des caractères spéciaux dans chaque champ, paramètre d'URL, en-tête et corps de requête pour provoquer :
- une injection SQL, qui permet de lire ou modifier la base de données ;
- une injection de script (XSS), qui exécute du code dans le navigateur d'un autre utilisateur, par exemple un administrateur qui lit un message de contact ;
- une falsification de requête côté serveur (SSRF), quand l'application accepte une URL à importer et que l'on peut la pointer vers le réseau interne ;
- un dépôt de fichier malveillant, comme un script PHP renommé en image dans un formulaire de pièce jointe.
Viennent ensuite les failles de logique, qu'aucun scanner ne détecte. Sur une boutique : prix modifié dans la requête envoyée au serveur, quantité négative qui crée un avoir, code promo appliqué dix fois. Sur un paiement Mobile Money : commande validée sur simple retour du navigateur, sans vérification côté serveur de la notification de l'opérateur. Le testeur se demande à chaque étape : « que se passe-t-il si je saute cette étape, ou si je la rejoue ? »
Astuce
Décrivez au testeur vos trois ou quatre règles métier les plus sensibles (« un remboursement doit être validé par un responsable », « un livreur ne voit que ses courses du jour »). Ce sont elles qu'un attaquant cherchera à contourner, et elles ne figurent dans aucune liste générique.
Configuration et exposition : quels détails trahissent une application ?
Une partie du test porte sur ce qui entoure le code. Les points relevés le plus souvent :
- messages d'erreur détaillés qui affichent la requête SQL, le chemin des fichiers ou la version du framework ;
- fichiers oubliés accessibles depuis le web : dossier
.git, fichier.env, archive de sauvegarde ; - politique CORS trop permissive, qui autorise n'importe quel site à interroger l'API avec les droits du visiteur ;
- documentation d'API ou console d'administration publiques, sans authentification ;
- chiffrement HTTPS mal configuré ou absence d'en-têtes de sécurité.
Ces constats paraissent mineurs, mais ils fournissent souvent l'information qui rend exploitable une faille plus grave.
Comment lire le rapport et corriger dans le bon ordre ?
Un rapport sérieux contient un résumé pour la direction, puis une fiche par vulnérabilité : description, niveau de gravité, preuve (requête et réponse), impact concret et recommandation. Les testeurs s'appuient généralement sur une méthode publique comme le guide de test de sécurité web de l'OWASP, ce qui rend leurs constats vérifiables.
- Traitez d'abord ce qui est critique et exposé : accès aux données d'autrui, prise de contrôle de compte, injection.
- Corrigez la cause, pas l'exemple : si la facture 1044 était lisible, c'est tout le mécanisme de vérification de propriété qu'il faut revoir, sur toutes les routes.
- Ajoutez un test automatisé pour chaque faille corrigée, afin qu'elle ne revienne pas à la prochaine mise à jour.
- Demandez un contre-test : le testeur vérifie que chaque correction ferme réellement la brèche.
Good to know
Un pentest est une photographie à un instant donné. Une nouvelle fonctionnalité, un changement d'API ou une extension ajoutée peuvent rouvrir une faille. Planifiez un nouveau test après chaque évolution importante plutôt qu'à date fixe.
Ce que VSP TECH met en place pour votre pentest web et API
VSP TECH propose un pentest web et API dédié aux applications métiers, sites e-commerce et API d'applications mobiles. Le périmètre, le niveau d'information et les règles d'engagement sont définis avec vous avant tout test, puis formalisés dans le devis. Si le code est disponible, un audit de code source peut compléter le test.
Le rapport n'est qu'un début : l'équipe applications web et SaaS de VSP TECH peut ensuite prendre en charge les corrections, ou travailler avec votre développeur, et la maintenance logicielle permet de garder ces corrections à jour dans la durée.
Comment VSP TECH vous aide
- Pentest d'application web et d'API : authentification, contrôle d'accès, injections et logique métier testés sur votre périmètre.
- Vulnerability Assessments : un premier balayage pour éliminer les failles connues avant le test manuel.
- Source Code Audit : repérer les erreurs de conception directement dans le code.
- Penetration Testing : étendre la démarche au mobile, au réseau ou au cloud selon vos besoins.
- Software Maintenance : appliquer et suivre les corrections après le rapport.
Also read
Frequently asked questions
Combien de temps dure un pentest d'application web ?
Tout dépend du périmètre : nombre de rôles, de pages et de routes d'API, présence d'un paiement ou d'un espace d'administration. Un site vitrine avec un formulaire se teste beaucoup plus vite qu'une plateforme métier avec plusieurs profils d'utilisateurs. La durée est fixée lors du cadrage et figure dans le devis.
Peut-on réaliser le test directement en production ?
C'est possible, mais un environnement de préproduction identique est préférable : les testeurs peuvent y créer des commandes, modifier des données ou provoquer des erreurs sans gêner vos clients. Si la production est la seule option, on convient d'horaires calmes, on exclut les actions destructrices et on vérifie qu'une sauvegarde récente existe.
Faut-il fournir le code source aux testeurs ?
Ce n'est pas obligatoire. Sans le code, le test reproduit le point de vue d'un attaquant externe ; avec le code, il couvre davantage de cas et localise plus vite la cause de chaque faille.
Que se passe-t-il si une faille critique est découverte pendant la mission ?
Un prestataire sérieux vous prévient immédiatement, sans attendre le rapport final, pour que vous puissiez corriger ou limiter l'exposition. Prévoyez donc un contact joignable pendant toute la durée du test.
Un pentest utile ne se résume pas à une liste de failles : c'est un regard d'attaquant sur vos parcours sensibles, suivi de corrections vérifiées. Un périmètre clair, des comptes de test et vos règles métier suffisent à en faire un plan d'action concret.
Vous lancez une application, une API ou une nouvelle version de votre plateforme ? Décrivez votre projet dans une demande de devis : l'équipe sécurité de VSP TECH vous proposera un périmètre adapté.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!