Les ports réseau d'un serveur sont des numéros qui désignent chacun un service : le port 80 sert au web en HTTP, le 443 au web sécurisé en HTTPS, le 22 à l'administration à distance par SSH, le 25 à l'échange de courrier entre serveurs de messagerie. Sur un VPS, la règle est simple : n'ouvrez que les ports dont un service a réellement besoin, limitez l'accès d'administration à vos propres adresses, et fermez tout le reste par défaut.
Ces numéros apparaissent partout dès que l'on gère son propre serveur : dans la configuration du pare-feu, dans les réglages de messagerie, dans les messages d'erreur. Bien les comprendre évite deux erreurs opposées : laisser une base de données accessible depuis Internet, ou fermer par excès de prudence un port indispensable et casser son site. Ce guide fait le point sur les ports courants et sur ceux à laisser ouverts selon l'usage de votre VPS ou de votre serveur dédié VSP TECH.
Qu'est-ce qu'un port réseau sur un serveur ?
Imaginez un immeuble de bureaux. L'adresse IP est l'adresse de l'immeuble ; le port est le numéro de la porte derrière laquelle travaille un service précis. Quand votre navigateur demande https://votresite.cm, il frappe à la porte 443 de l'adresse IP du serveur, où l'attend le logiciel serveur web.
Un numéro de port va de 0 à 65 535, et existe en deux variantes selon le protocole de transport, TCP ou UDP. L'IANA tient le registre officiel des numéros de ports et des services associés : c'est grâce à cette convention que tous les navigateurs savent qu'il faut s'adresser au port 443 pour du HTTPS.
Un port n'est réellement « ouvert » que si deux conditions sont réunies : un programme écoute sur ce port, et le pare-feu laisse passer les connexions. Fermer un port peut donc se faire de deux façons : arrêter le service inutile, ou le bloquer au pare-feu. Les deux se complètent.
À quoi servent les ports 80, 443, 22 et 25 ?
Port 80 : le web en HTTP
Le port 80 transporte le web non chiffré. Même si tout votre site est en HTTPS, il doit rester ouvert : c'est par lui qu'arrivent les visiteurs qui tapent l'adresse sans « https », avant d'être redirigés vers la version sécurisée. Il sert aussi à la validation automatique des certificats Let's Encrypt par la méthode HTTP-01, décrite dans la documentation des types de validation de Let's Encrypt.
Port 443 : le web sécurisé en HTTPS
C'est la porte principale de votre site. Les échanges y sont chiffrés par TLS, ce qui protège les formulaires, les connexions et les paiements. Le 443 s'utilise en TCP, et de plus en plus en UDP pour HTTP/3 : la documentation de Plesk liste d'ailleurs les deux pour le serveur web.
Port 22 : l'administration par SSH et SFTP
Le port 22 donne accès à la ligne de commande du serveur et au transfert de fichiers sécurisé (SFTP). C'est la porte la plus sensible : quiconque la franchit avec les bons identifiants contrôle le serveur. Elle doit rester ouverte pour vous, mais protégée par une authentification par clé, et si possible limitée aux adresses IP de votre bureau ou de votre VPN. Notre article sur l'accès SSH et sa sécurisation détaille ces réglages.
Port 25 : le courrier entre serveurs
Le port 25 sert au protocole SMTP entre serveurs de messagerie : c'est par lui qu'un message envoyé depuis Gmail arrive sur votre serveur de courrier. Il ne doit être ouvert que sur un serveur qui reçoit réellement des e-mails. Vos logiciels de messagerie, eux, envoient leurs messages sur le port 587 ou 465 avec authentification ; l'RFC 8314 recommande d'ailleurs le chiffrement TLS pour ces connexions.
Good to know
De nombreux fournisseurs d'accès à Internet et d'hébergeurs bloquent les connexions sortantes vers le port 25 depuis les connexions résidentielles ou certains serveurs, pour limiter l'envoi de spam. Si un logiciel ou un site ne parvient pas à envoyer de courrier par ce port, passez par le port 587 ou 465 avec un compte authentifié, ou interrogez le support.
Quels autres ports rencontrerez-vous sur un serveur ?
| Port | Service | Recommandation |
|---|---|---|
| 21 | FTP | À éviter : identifiants transmis en clair, préférez SFTP sur le port 22 |
| 53 | DNS | Seulement si le serveur héberge vos zones DNS |
| 465 et 587 | Envoi de courrier authentifié | Sur un serveur de messagerie, pour vos logiciels et téléphones |
| 993 et 995 | IMAP et POP3 chiffrés | Sur un serveur de messagerie ; préférez-les aux versions non chiffrées 143 et 110 |
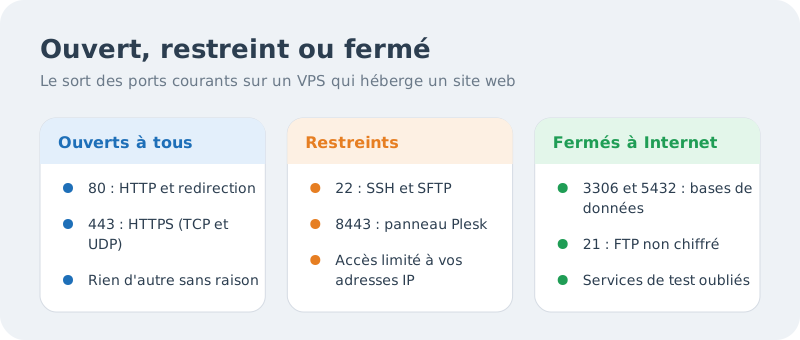
| 3306 et 5432 | MySQL ou MariaDB, PostgreSQL | Jamais ouverts à Internet ; accès local ou depuis une IP précise |
| 8443 et 8880 | Interface Plesk en HTTPS et en HTTP | Ouverts si vous administrez par Plesk ; restreints si possible |
The liste des ports utilisés par Plesk donne le détail complet, y compris le port 8447 réservé à l'installateur et aux mises à jour.
Astuce
Pour donner à un développeur l'accès à la base de données d'un VPS, n'ouvrez pas le port 3306 à tout Internet. Autorisez seulement son adresse IP au pare-feu, ou mieux, faites-le passer par un tunnel SSH : la base reste invisible de l'extérieur et la connexion est chiffrée.
Quels ports laisser ouverts sur un VPS ou un serveur dédié ?
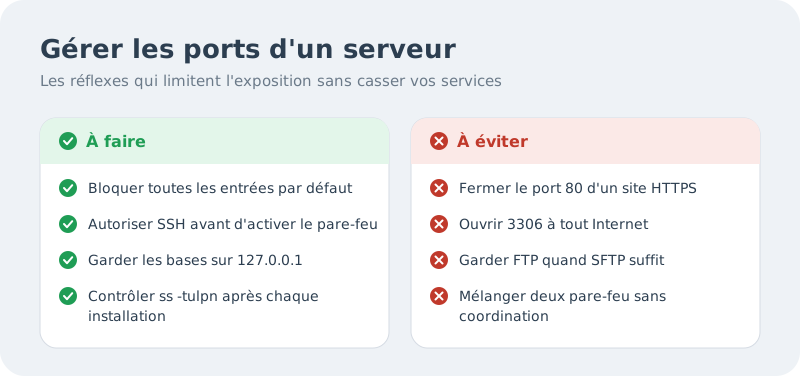
Partez du principe inverse de celui qu'on applique souvent : tout est fermé en entrée, puis on ouvre au cas par cas. Voici les profils les plus courants :
- VPS qui héberge un site ou une application web : 80 et 443 ouverts à tous ; 22 ouvert, idéalement restreint à vos adresses.
- VPS administré avec Plesk : en plus, 8443 pour le panneau, et les ports de messagerie si le serveur gère vos boîtes.
- Serveur de base de données séparé : 3306 ou 5432 accessibles uniquement depuis l'adresse IP du serveur d'application, de préférence par le réseau privé.
- Mail server : 25 pour la réception, 465 ou 587 pour l'envoi authentifié, 993 et éventuellement 995 pour la consultation.
Sur Ubuntu ou Debian, le pare-feu UFW traduit cette logique en quelques commandes. Ici, l'accès SSH est réservé à l'adresse du bureau (198.51.100.25 est une adresse d'exemple, remplacez-la par la vôtre) :
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow from 198.51.100.25 to any port 22 proto tcp
sudo ufw allow 80/tcp
sudo ufw allow 443
sudo ufw enable
Attention
Autorisez toujours votre accès SSH avant d'activer le pare-feu, et vérifiez que l'adresse IP autorisée est bien la vôtre : sans cela, vous vous coupez vous-même l'accès au serveur. Gardez une session SSH ouverte pendant les modifications et testez une nouvelle connexion avant de fermer la première. Si le serveur utilise le pare-feu de Plesk, faites vos réglages à cet endroit plutôt que de mélanger deux outils.
Notre guide pour installer un pare-feu sur son VPS reprend la configuration pas à pas.
Comment vérifier quels ports sont ouverts sur votre serveur ?
Deux commandes donnent une image fidèle de votre serveur. La première liste les programmes qui écoutent et le port qu'ils occupent :
sudo ss -tulpnRegardez la colonne de l'adresse locale. Un service qui écoute sur 127.0.0.1 n'est joignable que depuis le serveur lui-même : c'est ce que vous voulez pour une base de données ou un cache comme Redis. Un service sur 0.0.0.0 ou [::] écoute sur toutes les interfaces, donc potentiellement depuis Internet si le pare-feu le laisse passer.
La seconde affiche les règles actives du pare-feu :
sudo ufw status verboseCroisez les deux listes. Pour chaque port ouvert, vous devez pouvoir répondre à la question « quel service, pour qui ? ». Si vous ne savez pas ce qu'un programme fait là, renseignez-vous avant de le couper, puis arrêtez-le ou bloquez-le.
Astuce
Refaites ce contrôle après chaque installation de logiciel. Certains paquets démarrent un service réseau automatiquement, et une application installée « pour tester » peut rester ouverte pendant des mois sans que personne ne s'en souvienne.
Ce que VSP TECH met en place autour de vos serveurs
Sur un Linux VPS ou un serveur dédié VSP TECH, vous gardez la main sur le pare-feu et les services qui écoutent : c'est à vous de décider quels ports ouvrir, avec les principes décrits ici. L'infrastructure, présentée sur la page réseau et infrastructure, bénéficie d'une protection anti-DDoS et repose sur les propres serveurs de VSP TECH, situés au Canada.
Pour savoir ce qu'un attaquant verrait réellement de l'extérieur, l'évaluation de vulnérabilités recense les ports exposés et les services vulnérables, et le test d'intrusion réseau et cloud va plus loin en vérifiant ce que ces ouvertures permettent. Si vous préférez déléguer, l'infogérance web confie l'administration de votre serveur à l'équipe.
Comment VSP TECH vous aide
- Linux VPS : un serveur dont vous maîtrisez pare-feu et services.
- Réseau et infrastructure : une infrastructure protégée contre les attaques DDoS.
- Vulnerability Assessments : l'inventaire de ce qui est exposé sur Internet.
- Network Penetration Test et cloud : la vérification de ce que vos ports ouverts permettent réellement.
- Managed Web Hosting : l'administration et la sécurisation de votre serveur confiées à l'équipe.
Also read
Frequently asked questions
Peut-on fermer le port 80 si tout le site est en HTTPS ?
Ce n'est pas conseillé. Le port 80 accueille les visiteurs qui tapent l'adresse sans « https » pour les rediriger vers la version sécurisée, et il sert au renouvellement automatique de nombreux certificats. Le fermer casse ces deux mécanismes.
Un port ouvert est-il forcément une faille ?
Non. Un port ouvert est une porte vers un service : le risque dépend de ce service, de sa configuration et de ses mises à jour. Un serveur web à jour sur le 443 est normal ; une base de données accessible sur le 3306 depuis Internet est un risque sérieux.
Changer le numéro du port SSH suffit-il à sécuriser le serveur ?
Non. Cela réduit le bruit des robots qui testent le port 22, mais ne remplace ni l'authentification par clé, ni la restriction par adresse IP, ni le blocage des tentatives répétées. Considérez-le comme un complément, jamais comme la protection principale.
Pourquoi mon logiciel de messagerie n'utilise-t-il pas le port 25 ?
Parce que le port 25 est réservé aux échanges entre serveurs, et souvent bloqué en sortie par les fournisseurs d'accès. Les logiciels et téléphones envoient le courrier sur le port 587 ou 465, avec identifiant et mot de passe, ce qui permet au serveur de savoir qui envoie.
Les ports réseau ne sont pas un sujet réservé aux experts : quatre numéros (80, 443, 22, 25) et quelques autres suffisent à comprendre l'essentiel. Retenez la règle d'or : tout fermer par défaut, n'ouvrir que ce qu'un service utilise, réserver l'administration à vos adresses et vérifier régulièrement ce qui écoute réellement.
Vous voulez faire le point sur l'exposition de votre serveur ? Contactez l'équipe VSP TECH pour un avis sur votre configuration.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!