Votre entreprise a un bureau à Douala, une agence à Yaoundé et deux commerciaux qui travaillent depuis chez eux. Tout le monde a besoin du même serveur de fichiers, du logiciel de gestion et de l'imprimante partagée, sans exposer ces machines sur Internet. Un VPN WireGuard sur un VPS répond à ce besoin : le VPS, joignable par une adresse IP publique, sert de point de rencontre chiffré ; chaque bureau et chaque télétravailleur s'y connecte, et des règles de pare-feu décident qui peut joindre quoi.
Ce guide vous accompagne de bout en bout : choix de l'architecture, plan d'adressage, installation sur un VPS Linux, configuration d'un bureau et d'un poste nomade, règles de pare-feu, puis vérification et dépannage. Il suppose une aisance de base en ligne de commande ; si ce n'est pas votre cas, il vous servira à cadrer le travail avec un prestataire.
Pourquoi monter un VPN WireGuard sur un VPS plutôt qu'au bureau ?
WireGuard est un protocole VPN récent, intégré au noyau Linux depuis sa version 5.6, réputé pour sa configuration courte et ses performances. Des applications officielles existent pour Windows, macOS, Linux, Android et iOS, listées sur la page d'installation de WireGuard. Placer le point central sur un VPS plutôt que dans l'un des bureaux présente trois avantages concrets :
- Pas besoin d'IP fixe dans les bureaux. Ce sont les bureaux qui appellent le VPS. Une box fibre ou 4G sans adresse publique fixe, derrière laquelle il est impossible d'ouvrir un port, fonctionne quand même.
- Indépendance vis-à-vis des coupures locales. Si le courant tombe à Yaoundé, Douala et les télétravailleurs restent connectés entre eux, car le cœur du réseau ne dépend d'aucun des bureaux.
- Un seul endroit à administrer. Ajouter ou révoquer un utilisateur se fait sur le VPS, sans toucher aux autres sites.
La contrepartie : tout le trafic entre bureaux passe par le VPS. Sa bande passante et sa proximité réseau comptent, et il devient un élément à surveiller et à sauvegarder comme un serveur de production.
Quel plan d'adressage préparer avant l'installation ?
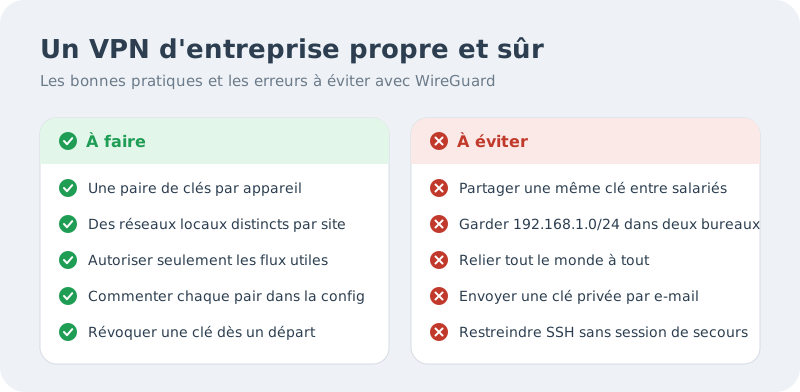
C'est l'étape que l'on saute et que l'on regrette. Chaque site doit avoir un réseau local distinct, et le tunnel un réseau à lui. Exemple pour notre entreprise fictive :
| Element | Réseau local | Adresse dans le tunnel |
|---|---|---|
| VPS (point central) | None | 10.8.0.1 |
| Passerelle du bureau de Douala | 192.168.10.0/24 | 10.8.0.2 |
| Passerelle de l'agence de Yaoundé | 192.168.20.0/24 | 10.8.0.3 |
| Portable d'un télétravailleur | Variable (domicile, 4G) | 10.8.0.10 |
Attention
Si les deux bureaux utilisent la plage 192.168.1.0/24 livrée par défaut sur beaucoup de box, le routage entre eux est impossible : une même adresse désigne deux machines. Renumérotez l'un des réseaux avant de commencer, en prévoyant les imprimantes et équipements à adresse fixe.
Pour revoir les notions de sous-réseau et de route, notre article sur la table de routage et les IP privées d'un VPS pose les bases.
Comment installer WireGuard sur le VPS ?
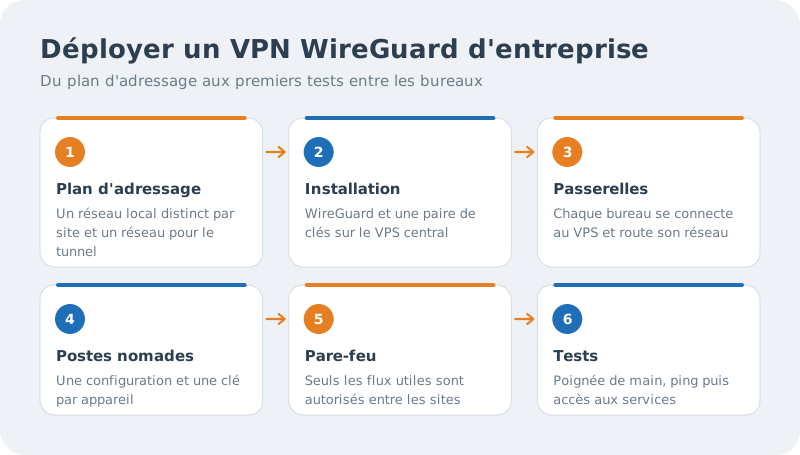
Sur un VPS Debian ou Ubuntu récent, l'installation et la création des clés tiennent en quelques commandes. Chaque appareil possède sa propre paire de clés : la clé privée ne quitte jamais l'appareil, seule la clé publique est échangée.
sudo apt install wireguard
sudo -i
cd /etc/wireguard && umask 077
wg genkey | tee vps.key | wg pubkey > vps.pub
Créez ensuite le fichier /etc/wireguard/wg0.conf. Chaque bloc [Peer] décrit un site ou un poste ; la ligne AllowedIPs indique quelles adresses se trouvent derrière lui.
[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = (contenu de vps.key)

# Bureau de Douala
[Peer]
PublicKey = (clé publique de la passerelle de Douala)
AllowedIPs = 10.8.0.2/32, 192.168.10.0/24

# Agence de Yaoundé
[Peer]
PublicKey = (clé publique de la passerelle de Yaoundé)
AllowedIPs = 10.8.0.3/32, 192.168.20.0/24

# Portable d'un télétravailleur
[Peer]
PublicKey = (clé publique du portable)
AllowedIPs = 10.8.0.10/32
Le VPS doit relayer les paquets d'un site à l'autre : activez le routage IP, puis démarrez le tunnel au démarrage du système.
echo "net.ipv4.ip_forward=1" | sudo tee /etc/sysctl.d/99-wireguard.conf
sudo sysctl --system
sudo systemctl enable --now wg-quick@wg0
Good to know
WireGuard s'appuie sur un module du noyau Linux. Sur un VPS à virtualisation complète, il est disponible ; certains environnements en conteneur ne permettent pas de charger de module noyau. En cas de doute sur votre offre, posez la question au support avant de commencer.
Configurer la passerelle d'un bureau
Dans chaque bureau, une petite machine Linux toujours allumée (ou un routeur professionnel compatible WireGuard) joue le rôle de passerelle. Sa configuration pointe vers le VPS et maintient la connexion ouverte malgré la box :
[Interface]
Address = 10.8.0.2/24
PrivateKey = (clé privée de la passerelle de Douala)

[Peer]
PublicKey = (contenu de vps.pub)
Endpoint = (IP publique du VPS):51820
AllowedIPs = 10.8.0.0/24, 192.168.20.0/24
PersistentKeepalive = 25
Activez aussi le routage IP sur cette passerelle, puis ajoutez sur le routeur principal du bureau une route statique : « 10.8.0.0/24 et 192.168.20.0/24 via l'adresse locale de la passerelle ». Sans cette route, les postes du bureau ne savent pas où envoyer les réponses.
Configurer le poste d'un télétravailleur
Dans l'application WireGuard, importez une configuration de ce type. Avec cette liste AllowedIPs, seul le trafic destiné à l'entreprise passe dans le tunnel ; la navigation Internet du salarié reste sur sa propre connexion.
[Interface]
Address = 10.8.0.10/32
PrivateKey = (clé privée du portable)

[Peer]
PublicKey = (contenu de vps.pub)
Endpoint = (IP publique du VPS):51820
AllowedIPs = 10.8.0.0/24, 192.168.10.0/24, 192.168.20.0/24
PersistentKeepalive = 25
Astuce
Nommez chaque bloc [Peer] du VPS par un commentaire clair (appareil et personne). Le jour où un ordinateur portable est volé, vous savez en dix secondes quelle clé supprimer.
Quelles règles de pare-feu appliquer sur le VPS ?
Un VPN qui relie tout à tout n'est pas une bonne idée : un poste compromis chez un télétravailleur donnerait accès à tout le réseau. Avec UFW, le pare-feu simplifié d'Ubuntu décrit dans la documentation communautaire d'Ubuntu, gardez la politique de transfert par défaut sur « refuser » et autorisez seulement les flux utiles :
sudo ufw allow OpenSSH
sudo ufw allow 51820/udp
# Les deux bureaux peuvent communiquer entre eux
sudo ufw route allow in on wg0 out on wg0 from 192.168.10.0/24 to 192.168.20.0/24
sudo ufw route allow in on wg0 out on wg0 from 192.168.20.0/24 to 192.168.10.0/24
# Le télétravailleur n'accède qu'au serveur de fichiers de Douala
sudo ufw route allow in on wg0 out on wg0 from 10.8.0.10 to 192.168.10.20 port 445 proto tcp
sudo ufw enable
Une fois le tunnel validé, vous pouvez aller plus loin et n'accepter l'administration SSH du VPS que depuis le réseau 10.8.0.0/24. Les principes généraux sont détaillés dans notre guide pour installer un pare-feu sur son VPS.
Attention
Avant de restreindre SSH ou d'activer le pare-feu, gardez une session SSH ouverte et testez la nouvelle connexion dans une seconde fenêtre. Une règle mal écrite peut vous enfermer dehors de votre propre serveur.
Comment vérifier que le tunnel fonctionne, et le dépanner ?
La commande sudo wg show liste chaque pair avec la date de sa dernière « poignée de main » (latest handshake) et le volume échangé. Un pair sans poignée de main récente n'est pas connecté. Ensuite, testez du plus proche au plus lointain : un ping vers 10.8.0.1, puis vers la passerelle du bureau distant, puis vers un poste de son réseau local. Les pannes les plus fréquentes :
- Aucune poignée de main : clé publique erronée, port UDP 51820 fermé sur le VPS ou réseau qui bloque l'UDP (certains Wi-Fi d'hôtel ou d'entreprise).
- Le ping passe mais pas les fichiers : problème de taille de paquets (MTU), courant sur les liaisons mobiles. Ajoutez par exemple
MTU = 1380dans la section[Interface]du poste concerné. - Un bureau joint le VPS mais pas l'autre bureau : routage IP non activé sur une passerelle, route statique absente sur le routeur local ou règle
ufw routemanquante.
Pour révoquer un appareil, supprimez son bloc [Peer] du fichier de configuration, puis retirez-le du tunnel actif avec sudo wg set wg0 peer (clé publique) remove. La documentation de démarrage rapide de WireGuard détaille ces commandes.
Astuce
Gardez une copie chiffrée du dossier /etc/wireguard du VPS en dehors du serveur, avec vos autres sauvegardes. Si le VPS doit être réinstallé, vous restaurez la même clé et les mêmes pairs : aucun bureau ni aucun poste n'a besoin d'être reconfiguré.
Ce que VSP TECH met à votre disposition pour ce projet
Le point central de votre réseau mérite un serveur fiable : les VPS Linux de VSP TECH fonctionnent sur disques SSD et avec protection anti-DDoS, et l'état de l'infrastructure se consulte en temps réel sur la page d'état des services. Si vous préférez déléguer, l'équipe peut prendre en charge l'administration du serveur, ou auditer votre architecture et vos règles de pare-feu avant la mise en production. Les demandes se suivent par ticket depuis votre espace client, avec un support 24/7.
Comment VSP TECH vous aide
- Un VPS Linux : le point central de votre VPN, avec une adresse publique joignable par tous vos sites.
- Le réseau et l'infrastructure VSP TECH : comprendre où et comment votre serveur est connecté.
- L'infogérance : confier l'administration et la surveillance du serveur à une équipe dédiée.
- Le test d'intrusion réseau et cloud : vérifier que vos règles de cloisonnement résistent à une attaque.
Also read
Frequently asked questions
Faut-il une adresse IP fixe dans chaque bureau ?
Non. Seul le VPS doit être joignable à une adresse stable. Les passerelles des bureaux et les postes nomades initient la connexion vers lui, et l'option PersistentKeepalive maintient le tunnel ouvert à travers la box ou le réseau mobile.
Peut-on faire passer toute la navigation Internet par le VPN ?
Oui, en mettant 0.0.0.0/0 dans AllowedIPs côté poste et en activant la traduction d'adresses (NAT) sur le VPS. Toute la navigation consomme alors la bande passante du VPS et dépend de lui : réservez ce mode aux cas où il est vraiment nécessaire, par exemple sur un Wi-Fi public.
Combien d'appareils un VPS peut-il relier ?
WireGuard consomme peu de ressources : pour une PME, la limite vient surtout de la bande passante et du volume de fichiers échangés entre sites. Commencez avec un VPS modeste, mesurez le trafic réel pendant quelques semaines, puis ajustez la taille du serveur.
Que faire si un salarié quitte l'entreprise ?
Supprimez immédiatement le bloc correspondant à son appareil sur le VPS et retirez sa clé du tunnel actif. Comme chaque appareil a sa propre clé, les autres utilisateurs ne sont pas touchés et n'ont rien à reconfigurer.
Avec un VPS comme point central, quelques fichiers de configuration et un pare-feu qui n'autorise que les flux utiles, vos bureaux et vos équipes nomades travaillent comme s'ils partageaient le même réseau, sans exposer vos serveurs internes sur Internet. Le plus important se joue avant l'installation : un plan d'adressage propre et une liste claire de qui doit accéder à quoi.
Vous voulez être accompagné pour dimensionner le serveur ou faire valider votre configuration ? Contactez l'équipe VSP TECH et décrivez vos sites et vos usages.
Was this guide helpful?
Share this tip with your contacts or on your WhatsApp status in 1 click!