Vous envoyez un devis important et votre client ne le reçoit jamais… avant de le retrouver, des jours plus tard, dans ses courriers indésirables. Ce scénario frustrant a souvent une cause technique précise : votre nom de domaine ne prouve pas que vos e-mails viennent bien de vous. Trois enregistrements DNS permettent d'apporter cette preuve : SPF, DKIM et DMARC.
Ces sigles peuvent impressionner, mais leur principe est simple. Ce guide explique, sans jargon inutile, à quoi sert chacun, comment les configurer dans la zone DNS de votre domaine, dans quel ordre les déployer et comment vérifier que tout fonctionne.
Pourquoi vos e-mails arrivent en spam
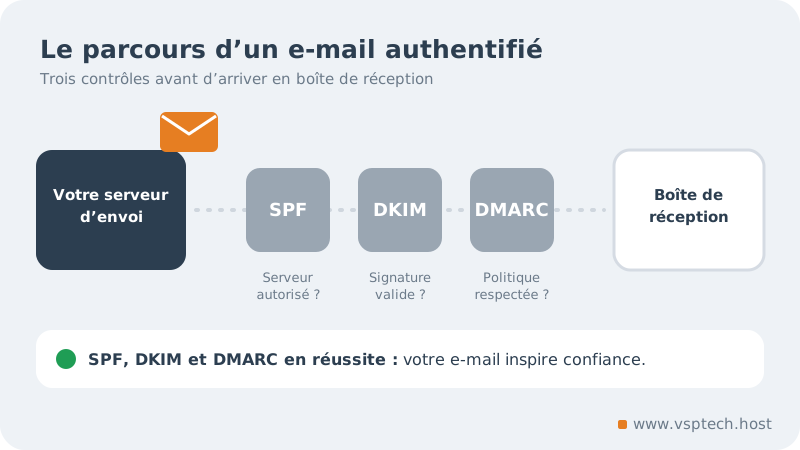
Le protocole d'envoi des e-mails a été conçu à une époque où la confiance allait de soi : techniquement, n'importe qui peut écrire un message en affichant votre adresse comme expéditeur. Pour se protéger de ces usurpations, les messageries de vos destinataires vérifient désormais si un e-mail est authentifié. Un message qui échoue à ces contrôles, ou qui n'en présente aucun, a beaucoup plus de chances d'être classé en indésirable, voire rejeté.
L'authentification n'est pas le seul critère. La réputation de l'adresse IP d'envoi, le contenu du message, la qualité de votre liste de destinataires ou le volume d'envoi comptent aussi. Mais sans SPF, DKIM et DMARC, vous partez avec un handicap que rien d'autre ne compense.
SPF : déclarer les serveurs autorisés à envoyer vos e-mails
Le SPF (Sender Policy Framework) est une liste publiée dans vos DNS : elle indique quels serveurs ont le droit d'envoyer des e-mails pour votre domaine. Il prend la forme d'un enregistrement TXT placé à la racine du domaine, par exemple :
votredomaine.cm. TXT "v=spf1 mx a include:_spf.fournisseur-exemple.com ~all"v=spf1indique qu'il s'agit d'un enregistrement SPF ;mxetaautorisent les serveurs désignés par vos enregistrements MX et A ;include:autorise les serveurs d'un service tiers (outil d'e-mailing, logiciel de facturation…), selon la valeur que ce service vous communique ;~alldemande de considérer les autres serveurs comme suspects ;-alldemande de les rejeter.
Deux règles à respecter absolument : un domaine ne doit avoir qu'un seul enregistrement SPF (si vous en avez plusieurs, fusionnez-les), et le nombre de consultations DNS déclenchées par l'enregistrement est limité à dix. Le détail du fonctionnement est décrit dans la norme SPF (RFC 7208).
DKIM : signer chaque message
Le DKIM (DomainKeys Identified Mail) ajoute une signature cryptographique à chaque e-mail envoyé. Le serveur d'envoi signe le message avec une clé privée ; la clé publique correspondante est publiée dans vos DNS. Le destinataire peut ainsi vérifier que le message vient bien de votre domaine et qu'il n'a pas été modifié en route.
La clé publique se publie dans un enregistrement TXT dont le nom contient un « sélecteur » choisi par votre fournisseur de messagerie :
selecteur1._domainkey.votredomaine.cm. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqh...IDAQAB"Vous n'avez pas à fabriquer cette clé vous-même : votre panneau d'hébergement ou votre fournisseur de messagerie la génère et vous indique le nom et la valeur exacte à publier. Chaque service qui envoie des e-mails en votre nom (messagerie, outil de newsletter…) doit disposer de sa propre signature DKIM.
DMARC : définir une politique et recevoir des rapports
Le DMARC s'appuie sur SPF et DKIM. Il indique aux messageries ce qu'elles doivent faire d'un e-mail qui prétend venir de votre domaine mais échoue aux contrôles, et leur demande de vous envoyer des rapports. Il se publie dans un enregistrement TXT nommé _dmarc :
_dmarc.votredomaine.cm. TXT "v=DMARC1; p=none; rua=mailto:rapports-dmarc@votredomaine.cm"La valeur p définit la politique appliquée :
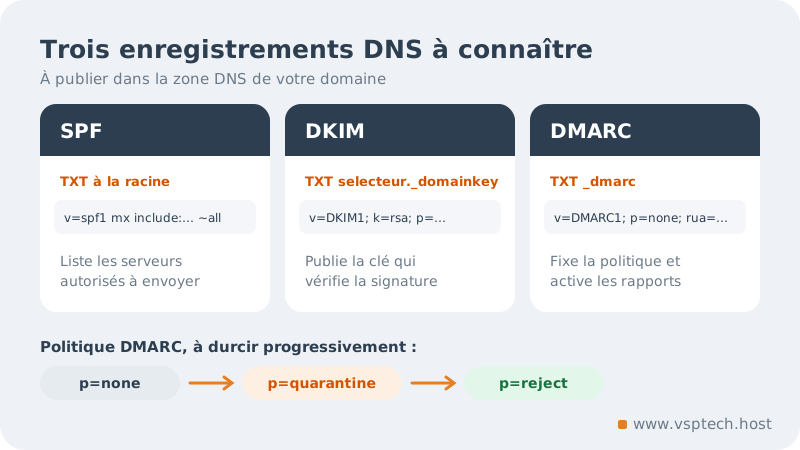
p=none: aucune action, simple observation grâce aux rapports ;p=quarantine: les messages en échec sont placés en indésirables ;p=reject: les messages en échec sont refusés.
Le DMARC introduit aussi la notion d'alignement : le domaine validé par SPF ou DKIM doit correspondre au domaine visible dans l'adresse de l'expéditeur. C'est ce qui empêche un fraudeur de valider SPF avec son propre domaine tout en affichant le vôtre. L'organisation DMARC.org propose une présentation détaillée du standard.
| Enregistrement | Où le publier | Rôle |
|---|---|---|
| SPF | TXT à la racine du domaine | Liste les serveurs autorisés à envoyer |
| DKIM | TXT sur selecteur._domainkey | Publie la clé qui vérifie la signature des messages |
| DMARC | TXT sur _dmarc | Fixe la politique en cas d'échec et active les rapports |
Mettre en place les trois enregistrements pas à pas
- Recensez tout ce qui envoie des e-mails en votre nom : votre messagerie, mais aussi le formulaire de contact du site, la boutique en ligne, l'outil de newsletter, le logiciel de facturation. C'est l'étape la plus souvent négligée.
- Publiez un enregistrement SPF unique qui couvre tous ces services.
- Activez la signature DKIM dans chaque service et publiez les clés correspondantes.
- Publiez un DMARC en
p=noneavec une adresse de réception des rapports. - Analysez les rapports pendant quelques semaines pour repérer les sources d'envoi légitimes oubliées.
- Durcissez progressivement la politique vers
quarantine, puisrejectlorsque tout est conforme.
Ces enregistrements se gèrent dans la zone DNS de votre domaine, généralement chez votre hébergeur ou votre registraire. Si vous envisagez de changer de prestataire, notre guide pour transférer un nom de domaine sans coupure explique comment conserver ces enregistrements.
Vérifier que tout fonctionne
Après publication, laissez le temps aux DNS de se propager, puis vérifiez :
- Dans les DNS, avec un outil en ligne de commande :
dig TXT votredomaine.cm +short dig TXT _dmarc.votredomaine.cm +short - Dans un message reçu : envoyez un e-mail vers une boîte Gmail, ouvrez-le puis choisissez « Afficher l'original ». Les résultats SPF, DKIM et DMARC y apparaissent, idéalement tous avec la mention PASS.
- Dans les en-têtes de n'importe quel message reçu, la ligne
Authentication-Resultsrésume les contrôles effectués.
Questions fréquentes
Puis-je avoir deux enregistrements SPF ?
Non. Deux enregistrements SPF rendent le contrôle invalide. Fusionnez toutes les autorisations dans un seul enregistrement.
Faut-il publier un DMARC en p=reject dès le départ ?
Non. Commencez par p=none : un service d'envoi oublié verrait sinon ses messages refusés. Durcissez la politique une fois les rapports propres.
Ces réglages suffisent-ils à ne plus finir en spam ?
Ils sont indispensables, mais pas suffisants : la réputation d'envoi, le contenu et l'hygiène de vos listes de diffusion jouent aussi.
Les e-mails de mon site WordPress arrivent en spam, pourquoi ?
Souvent parce que le site envoie directement depuis le serveur web, sans authentification. Configurez l'envoi via un compte SMTP de votre messagerie professionnelle, couvert par vos enregistrements SPF et DKIM.
Des e-mails qui arrivent à bon port
SPF, DKIM et DMARC sont devenus la base de toute messagerie d'entreprise sérieuse : ils protègent votre réputation et réduisent fortement les usurpations de votre domaine. VSP TECH vous accompagne dans leur mise en place avec sa messagerie professionnelle ; pour les besoins plus avancés, découvrez notre offre de messagerie entreprise. Besoin d'aide pour vérifier votre configuration actuelle ? Contactez notre support.