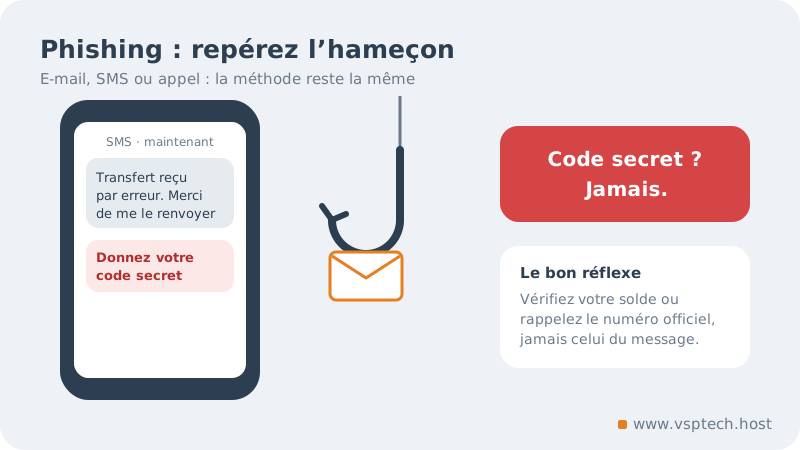
Un e-mail qui annonce la suspension de votre compte, un SMS qui vous informe d'un transfert d'argent reçu par erreur, un appel d'un prétendu agent qui vous demande de « confirmer » votre code secret : toutes ces situations relèvent de la même technique, le phishing, aussi appelé hameçonnage. L'objectif est toujours de vous pousser à agir vite, sans réfléchir, pour obtenir un mot de passe, un code ou de l'argent.
Savoir reconnaître un e-mail de phishing, un faux SMS ou un appel frauduleux est aujourd'hui une compétence de base, pour vous comme pour chaque membre de votre équipe. Ce guide présente les signaux d'alerte à connaître, les arnaques les plus répandues autour du Mobile Money, les bons réflexes au quotidien et la conduite à tenir si vous vous êtes fait piéger.
Qu'est-ce que le phishing ?
Le phishing consiste à se faire passer pour un interlocuteur de confiance (banque, opérateur téléphonique, administration, fournisseur, hébergeur, collègue…) afin d'obtenir des informations sensibles ou de déclencher une action : cliquer sur un lien, ouvrir une pièce jointe, effectuer un paiement, communiquer un code. Il se décline sous plusieurs formes :
- par e-mail, la forme la plus connue ;
- par SMS, on parle alors parfois de « smishing » ;
- par téléphone, ou « vishing », souvent en complément d'un SMS ;
- par messagerie instantanée et réseaux sociaux.
Les attaquants comptent sur l'effet de surprise, la peur ou l'appât du gain. Leur meilleur allié est la précipitation.
Reconnaître un e-mail de phishing : les signaux d'alerte
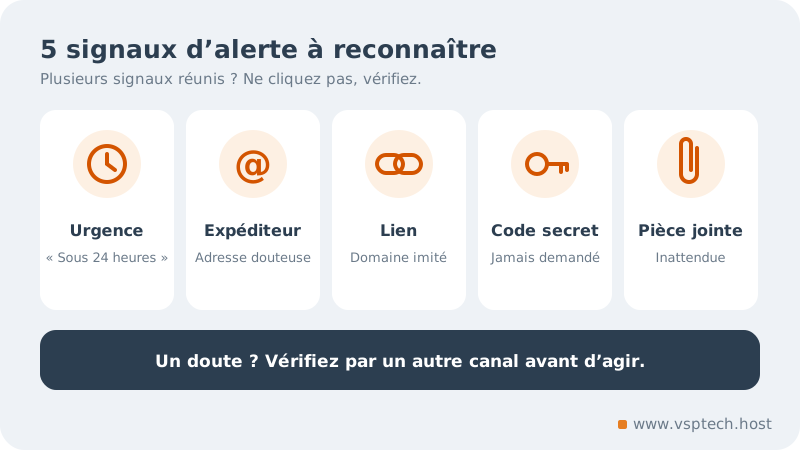
Aucun indice n'est suffisant à lui seul, mais plusieurs signaux réunis doivent vous alerter :
- Un ton d'urgence ou de menace : « votre compte sera fermé sous 24 heures », « dernier avis avant suspension ».
- Une adresse d'expéditeur incohérente : le nom affiché semble officiel, mais l'adresse réelle provient d'un autre domaine. Affichez toujours l'adresse complète.
- Des liens trompeurs : survolez le lien sans cliquer, ou appuyez longuement dessus sur mobile, pour voir l'adresse réelle. Méfiez-vous des domaines qui imitent une marque avec un mot ajouté, une lettre changée ou une extension inhabituelle.
- Une demande d'informations confidentielles : mot de passe, code reçu par SMS, code secret, numéro de carte. Un service sérieux ne vous les demande jamais par e-mail.
- Une pièce jointe inattendue : facture que vous n'attendiez pas, archive compressée, document qui demande d'activer des macros.
- Une offre trop belle : gain à un concours auquel vous n'avez pas participé, remboursement surprise, cadeau à réclamer.
- Des détails qui clochent : formule de politesse générique, fautes, logo flou, mise en page approximative. Attention toutefois, les e-mails de phishing sont de plus en plus soignés.
| Indice | Message légitime | Message frauduleux |
|---|---|---|
| Expéditeur | Domaine officiel de l'organisme | Domaine ressemblant ou adresse gratuite |
| Ton | Informatif, sans pression | Urgent, menaçant ou trop enthousiaste |
| Demande | Vous invite à vous connecter par vos moyens habituels | Exige un clic, un code ou un paiement immédiat |
| Liens | Pointent vers le site officiel | Pointent vers une adresse sans rapport |
| Codes secrets | Jamais demandés | Demandés « pour vérification » |
SMS, appels et Mobile Money : les arnaques les plus répandues
Le paiement mobile est devenu incontournable, et les fraudeurs ont adapté leurs méthodes. Voici les scénarios typiques à connaître :
- Le faux transfert reçu par erreur : vous recevez un SMS imitant une notification de transfert, puis un appel d'une personne qui vous supplie de lui « renvoyer » l'argent. Aucun argent n'a en réalité été crédité. Vérifiez toujours votre solde via le menu officiel ou l'application de votre opérateur, jamais à partir du SMS.
- Le faux agent de l'opérateur : un interlocuteur se présente comme un employé du service client et vous demande votre code secret pour « débloquer », « mettre à jour » ou « sécuriser » votre compte. Votre code secret ne doit être communiqué à personne, sous aucun prétexte.
- La fausse promotion ou le faux gain : on vous annonce un bonus ou un lot à récupérer, à condition de composer un code ou d'envoyer des frais.
- Le faux fournisseur : un message vous demande de régler une facture sur un nouveau numéro de paiement. Confirmez toujours un changement de coordonnées de paiement par un autre canal, auprès d'un contact que vous connaissez.
Retenez une règle simple : si quelqu'un vous demande votre code secret, c'est une tentative de fraude.
Les bons réflexes au quotidien
- Prenez le temps. L'urgence est l'arme principale des fraudeurs : quelques minutes de vérification suffisent souvent à déjouer l'arnaque.
- Vérifiez par un autre canal. Rappelez l'organisme au numéro officiel que vous connaissez, jamais à celui indiqué dans le message.
- Tapez vous-même l'adresse des sites sensibles ou utilisez vos favoris, plutôt que de suivre un lien reçu.
- Activez la double authentification sur vos comptes importants : messagerie, banque, espace client de vos prestataires.
- Utilisez des mots de passe uniques, idéalement gérés par un gestionnaire de mots de passe.
- Maintenez vos appareils à jour : système, navigateur et applications.
- Formez votre équipe. Une seule personne piégée peut ouvrir la porte à toute l'entreprise.
Pour vos échanges professionnels, une messagerie professionnelle à votre nom de domaine aide aussi vos clients à reconnaître vos véritables messages, à condition de toujours écrire depuis cette adresse. Si vous hésitez encore à franchir le pas, notre article sur l'adresse e-mail professionnelle pour votre entreprise détaille les avantages.
Vous avez cliqué ou communiqué une information : que faire ?
Personne n'est à l'abri d'une erreur. L'important est de réagir vite et dans le bon ordre :
- Changez immédiatement le mot de passe concerné, depuis un appareil sain, ainsi que celui de tout autre compte qui utilisait le même.
- Contactez votre banque ou votre opérateur par son numéro officiel si vous avez communiqué un code, des coordonnées bancaires ou effectué un paiement, pour faire bloquer ce qui peut l'être.
- Vérifiez l'activité de vos comptes : connexions récentes, opérations, et dans votre messagerie, les règles de transfert automatique que l'attaquant aurait pu ajouter.
- Activez la double authentification si ce n'était pas déjà fait.
- Analysez votre appareil si vous avez ouvert une pièce jointe ou installé quelque chose.
- Prévenez vos collègues et vos contacts, qui pourraient recevoir des messages piégés envoyés en votre nom.
- Conservez les preuves (captures d'écran, numéros, adresses) et signalez la tentative à votre opérateur et aux autorités compétentes.
Questions fréquentes
Le cadenas dans la barre d'adresse garantit-il qu'un site est fiable ?
Non. Le cadenas indique que la connexion est chiffrée, pas que le site est honnête : de nombreux sites frauduleux utilisent aussi le HTTPS. Nous expliquons le rôle exact du chiffrement dans notre article sur le passage de votre site en HTTPS. Vérifiez avant tout l'adresse exacte du site.
Mon opérateur peut-il me demander mon code secret ?
Non. Votre code secret vous est strictement personnel. Toute personne qui le demande, quel que soit le motif invoqué, cherche à vous escroquer.
J'ai reçu un e-mail qui semble venir de ma propre adresse. Est-ce possible ?
Oui, l'adresse d'expéditeur peut être usurpée. Des mécanismes d'authentification des e-mails, configurés dans les DNS de votre domaine, permettent de limiter fortement ce risque.
Faut-il répondre pour demander à ne plus recevoir ces messages ?
Non. Répondre confirme que votre adresse ou votre numéro est actif. Signalez le message comme indésirable, puis supprimez-le.
Protéger votre entreprise durablement
Le phishing vise d'abord les personnes : la sensibilisation reste votre meilleure défense, complétée par de bons outils. VSP TECH vous aide à mettre en place une messagerie professionnelle sécurisée et à évaluer l'exposition de votre organisation grâce à nos missions de conseil et d'audit en cybersécurité. Pour des conseils complémentaires destinés au grand public et aux entreprises, la plateforme publique Cybermalveillance.gouv.fr propose des fiches pratiques. Une question, un doute sur un message reçu à notre nom ? Écrivez-nous avant d'agir.