En quelques mois, le télétravail est passé du statut d'exception à celui de pratique courante dans de nombreuses entreprises. Les équipes se connectent depuis leur domicile, parfois avec leur ordinateur personnel et sur des réseaux Wi-Fi partagés. Cette souplesse a un revers : chaque connexion à distance est une nouvelle porte d'entrée possible pour les attaquants.
Bonne nouvelle : sécuriser le télétravail ne demande pas forcément de gros investissements. Quelques mesures bien choisies réduisent fortement les risques, sans compliquer le quotidien de vos collaborateurs. Voici les huit priorités que nous recommandons aux TPE et PME.
Pourquoi le travail à distance augmente les risques
Au bureau, le réseau, les postes et les accès sont en général maîtrisés. À la maison, l'entreprise ne contrôle plus l'environnement : box internet rarement mise à jour, ordinateur partagé avec la famille, logiciels installés sans validation. Les cybercriminels le savent et multiplient les tentatives d'hameçonnage qui imitent des messages internes, des outils de visioconférence ou des services de livraison.
Les conséquences peuvent être lourdes : vol de données clients, piratage de la messagerie pour envoyer de fausses demandes de paiement, chiffrement des fichiers par un rançongiciel. L'objectif n'est pas d'atteindre une sécurité parfaite, mais de rendre chaque attaque beaucoup plus difficile. Le portail public cybermalveillance.gouv.fr propose d'ailleurs de nombreuses fiches pratiques sur ces menaces.
Les 8 mesures pour sécuriser le télétravail
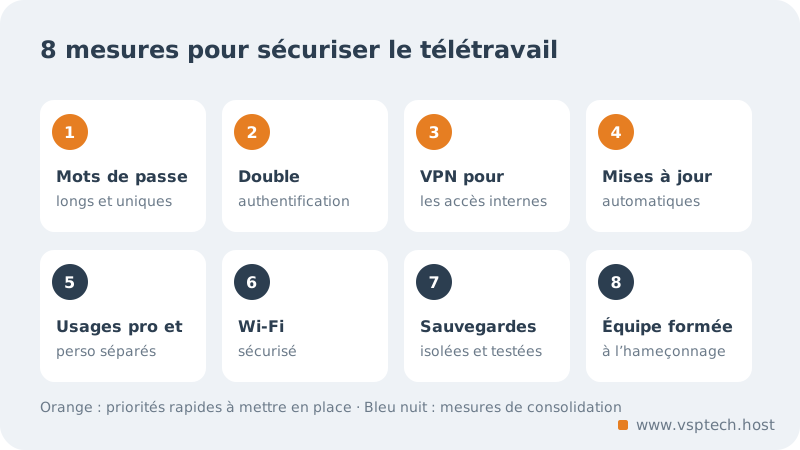
Ces mesures sont classées par ordre de priorité. Les premières demandent peu d'efforts et apportent beaucoup ; les suivantes consolident l'ensemble. Inutile de tout faire en une semaine : avancez étape par étape, en commençant par les comptes les plus sensibles.
1. Protéger les comptes avec des mots de passe solides
Un mot de passe réutilisé sur plusieurs services est l'une des causes les plus fréquentes de piratage : s'il fuite sur un site, il ouvre toutes les autres portes. Demandez à chacun d'utiliser des mots de passe longs et uniques, idéalement générés et stockés dans un gestionnaire de mots de passe. Les phrases de passe, composées de plusieurs mots, sont à la fois robustes et faciles à retenir.
2. Activer la double authentification
La double authentification ajoute une seconde preuve au mot de passe : un code généré par une application sur le téléphone, une clé physique ou une notification à valider. Même si un mot de passe est volé, l'attaquant ne peut pas se connecter. Activez-la en priorité sur la messagerie, les outils de stockage en ligne, l'accès aux serveurs et les comptes bancaires de l'entreprise. Si votre équipe utilise déjà une adresse e-mail professionnelle, c'est le premier compte à protéger.
3. Passer par un VPN pour les ressources internes
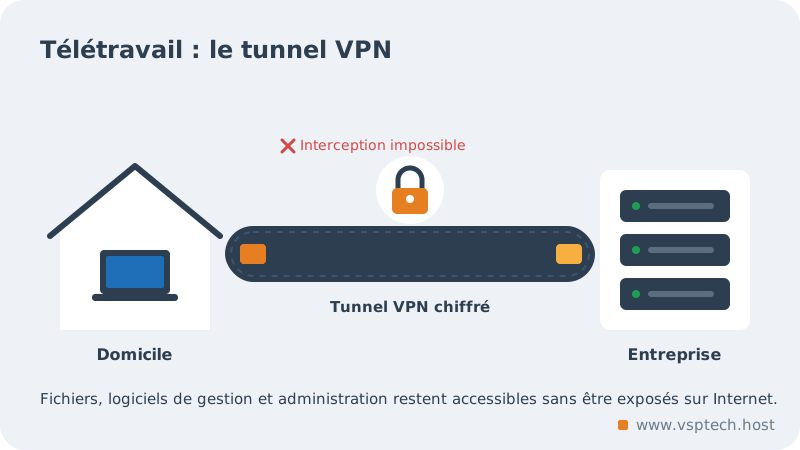
Un VPN crée un tunnel chiffré entre l'ordinateur du collaborateur et le réseau de l'entreprise. Il permet d'accéder aux serveurs de fichiers, aux logiciels de gestion ou aux interfaces d'administration sans les exposer directement sur Internet. Pour une petite structure, un serveur privé virtuel comme un VPS Linux peut héberger le VPN de l'entreprise, par exemple avec le logiciel libre WireGuard.
4. Tenir systèmes et logiciels à jour
Les mises à jour corrigent des failles connues, parfois activement exploitées. Activez les mises à jour automatiques du système d'exploitation, du navigateur et des principaux logiciels. N'oubliez pas les sites web et leurs extensions (WordPress, PrestaShop…), ni la box internet et le routeur Wi-Fi, souvent négligés.
Tenez aussi un inventaire simple des appareils qui accèdent aux données de l'entreprise : ordinateurs, téléphones, tablettes. Vous saurez ainsi lesquels vérifier, et lesquels bloquer rapidement si l'un d'eux est perdu ou volé.
5. Séparer usages personnels et professionnels
Idéalement, l'entreprise fournit un poste dédié au travail. Si ce n'est pas possible, créez au minimum une session utilisateur distincte sur l'ordinateur personnel, protégée par un mot de passe, avec un antivirus actif et à jour. Évitez que les enfants ou d'autres membres du foyer utilisent la session professionnelle.
6. Sécuriser le Wi-Fi et les connexions
- Changez le mot de passe d'origine de la box et celui du réseau Wi-Fi.
- Utilisez au minimum le chiffrement WPA2.
- Évitez les Wi-Fi publics pour les tâches sensibles, ou passez systématiquement par le VPN.
- Privilégiez les sites et services en HTTPS.
7. Sauvegarder les données de l'entreprise
Un poste volé, une panne de disque ou un rançongiciel ne doivent pas faire disparaître le travail de l'équipe. Centralisez les fichiers importants sur un espace sauvegardé plutôt que sur les disques des ordinateurs, et vérifiez régulièrement que les restaurations fonctionnent. Les sauvegardes doivent être isolées, pour ne pas être chiffrées en même temps que les données en cas d'attaque.
Profitez-en pour revoir les droits d'accès : chaque collaborateur ne devrait voir que les dossiers et les outils dont il a besoin. Moins un compte a de droits, moins un attaquant peut faire de dégâts s'il parvient à l'utiliser.
8. Former l'équipe aux bons réflexes
La plupart des attaques commencent par un message trompeur. Prenez le temps d'expliquer à vos collaborateurs comment reconnaître un hameçonnage : expéditeur inhabituel, demande urgente, lien vers une page de connexion, pièce jointe inattendue. Fixez une règle simple : toute demande de paiement ou de changement de coordonnées bancaires est vérifiée par téléphone. Prévoyez aussi une procédure claire en cas de perte d'un appareil ou de doute.
Préparer une procédure en cas d'incident
Même bien protégée, une équipe peut être touchée. Ce qui fait alors la différence, c'est la rapidité de la réaction. Rédigez une procédure courte, connue de tous :
- Qui prévenir immédiatement, avec un numéro de téléphone joignable en dehors des heures de bureau.
- Comment déconnecter l'appareil concerné du réseau, sans l'éteindre si une analyse est nécessaire.
- Quels mots de passe changer en priorité et comment fermer les sessions ouvertes.
- Comment restaurer les données à partir des sauvegardes.
- Qui informer ensuite : clients, partenaires ou autorités, selon la gravité.
Sécuriser le télétravail : le récapitulatif
| Mesure | Effort | Protège contre |
|---|---|---|
| Mots de passe uniques et gestionnaire | Faible | Réutilisation de mots de passe volés |
| Double authentification | Faible | Connexion avec un mot de passe dérobé |
| VPN | Moyen | Exposition des ressources internes |
| Mises à jour | Faible | Exploitation de failles connues |
| Séparation des usages | Moyen | Logiciels malveillants installés par erreur |
| Wi-Fi sécurisé | Faible | Interception des échanges |
| Sauvegardes | Moyen | Perte de données, rançongiciel |
| Formation | Faible | Hameçonnage et fraude au virement |
Questions fréquentes
Un antivirus suffit-il pour sécuriser le télétravail ?
Non. Il est utile, mais il ne protège pas un compte dont le mot de passe a été volé, ni une donnée qui n'a jamais été sauvegardée. La sécurité repose sur plusieurs couches complémentaires.
Le VPN est-il obligatoire pour tous les collaborateurs ?
Il est indispensable pour accéder aux ressources internes de l'entreprise. Pour des services en ligne déjà protégés par HTTPS et double authentification, il est moins critique, mais reste conseillé sur les réseaux publics.
Peut-on autoriser l'usage d'ordinateurs personnels ?
C'est possible, avec des règles claires : session dédiée au travail, système à jour, antivirus actif et accès aux ressources sensibles uniquement par le VPN. Pour les postes qui manipulent des données critiques, un appareil fourni par l'entreprise reste préférable.
Que faire si un collaborateur a cliqué sur un lien suspect ?
Il doit prévenir immédiatement la personne responsable, changer le mot de passe concerné et fermer les sessions ouvertes. Plus la réaction est rapide, plus les dégâts sont limités.
Faites le point sur votre sécurité
Le télétravail est appelé à durer dans de nombreuses entreprises. En appliquant ces huit mesures, vous réduisez nettement votre exposition. Pour aller plus loin, VSP TECH propose un audit de sécurité de votre organisation et des tests d'intrusion pour vérifier concrètement la résistance de vos accès à distance.