Beaucoup de dirigeants de petites entreprises pensent ne pas intéresser les pirates : « nous sommes trop petits, nous n’avons rien à voler ». C’est précisément ce qui fait des PME des cibles de choix. Leurs défenses sont souvent plus faibles, leurs données (fichiers clients, comptes de paiement, accès bancaires) ont une vraie valeur, et une attaque peut paralyser l’activité pendant des jours.
La cybersécurité des PME ne demande pourtant pas un budget de grand groupe. La majorité des incidents exploitent des faiblesses simples : mot de passe réutilisé, mise à jour oubliée, absence de sauvegarde, employé piégé par un faux message. Voici 12 mesures essentielles et peu coûteuses pour protéger votre entreprise dès aujourd’hui.
Protéger les accès : mots de passe et authentification
1. Des mots de passe longs et uniques
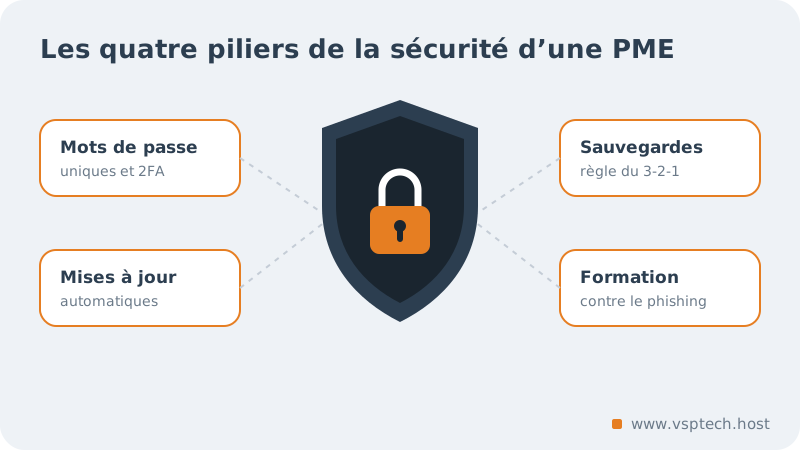
Un mot de passe réutilisé sur plusieurs services est un danger : si l’un de ces services est piraté, tous les autres sont exposés. Privilégiez des phrases de passe longues, faciles à retenir mais difficiles à deviner, et n’utilisez jamais le même mot de passe pour votre messagerie professionnelle et un autre site.
2. Un gestionnaire de mots de passe
Personne ne peut retenir des dizaines de mots de passe différents. Un gestionnaire de mots de passe, comme KeePass ou Bitwarden, les génère et les conserve de façon chiffrée. Il suffit de retenir un seul mot de passe principal, très solide.
3. La double authentification partout où c’est possible
La double authentification ajoute une seconde vérification, généralement un code temporaire sur votre téléphone. Même si un mot de passe est volé, l’attaquant ne peut pas se connecter. Activez-la en priorité sur la messagerie, les comptes administrateurs du site, les outils de paiement et l’espace client de votre hébergeur.
Maintenir les équipements et les logiciels à jour
4. Appliquer les mises à jour sans attendre
Les mises à jour corrigent des failles connues, souvent déjà exploitées. Activez les mises à jour automatiques sur les ordinateurs et les téléphones, et planifiez celles de votre site web (CMS, thèmes, extensions). Un logiciel qui n’est plus mis à jour par son éditeur doit être remplacé.
5. Un antivirus actif sur chaque poste
Les systèmes récents intègrent une protection antivirus efficace : vérifiez qu’elle est bien activée et à jour sur tous les postes. Méfiez-vous des logiciels piratés ou téléchargés sur des sites douteux, qui servent fréquemment à installer des programmes malveillants.
6. Un Wi-Fi sécurisé et séparé
Protégez le Wi-Fi de vos locaux avec le chiffrement WPA2 ou WPA3 et un mot de passe robuste, changez le mot de passe d’administration de la box ou du routeur, et créez un réseau invité distinct pour les visiteurs. Ainsi, un appareil inconnu ne se retrouve jamais sur le même réseau que vos ordinateurs de travail.
Sauvegarder pour survivre à l’imprévu
7. Des sauvegardes régulières et testées
Un rançongiciel, une panne de disque ou une fausse manipulation peuvent faire disparaître des années de travail. Appliquez la règle du 3-2-1 : trois copies de vos données, sur deux supports différents, dont une conservée hors de vos locaux. Une copie doit rester déconnectée ou non modifiable, pour qu’un logiciel malveillant ne puisse pas la chiffrer avec le reste.
Nous détaillons cette méthode dans notre guide sur la règle du 3-2-1. Surtout, testez la restauration de temps en temps : une sauvegarde qu’on n’a jamais restaurée n’est qu’une promesse. Pour votre site web, un service de sauvegarde automatique conserve des copies quotidiennes restaurables en quelques clics.
Former et organiser les équipes
8. Sensibiliser au phishing et aux arnaques
La majorité des attaques commencent par un message trompeur : faux e-mail de la banque, faux SMS de Mobile Money, faux fournisseur qui annonce un changement de coordonnées bancaires. Apprenez à vos collaborateurs les bons réflexes : vérifier l’adresse de l’expéditeur, ne jamais communiquer un code reçu par SMS, se méfier de l’urgence, et confirmer toute demande de paiement inhabituelle par un autre canal, par exemple un appel.
9. Limiter les droits d’accès
Chaque personne ne doit avoir accès qu’à ce dont elle a besoin pour travailler. Les comptes administrateurs sont réservés aux tâches d’administration, et non à l’usage quotidien. Quand un collaborateur quitte l’entreprise, désactivez immédiatement ses accès : messagerie, partages de fichiers, site web, réseaux sociaux.
10. Protéger la messagerie de l’entreprise
Utilisez des adresses e-mail professionnelles à votre nom de domaine plutôt que des boîtes personnelles, et configurez correctement les enregistrements SPF, DKIM et DMARC. Ils rendent plus difficile l’usurpation de votre adresse par des fraudeurs et améliorent la délivrabilité de vos messages. Notre article sur SPF, DKIM et DMARC explique leur mise en place.
Sécuriser votre site web et préparer la réaction
11. Un site web protégé et surveillé
Votre site est la vitrine de votre entreprise, mais aussi une porte d’entrée. Activez le HTTPS avec un certificat SSL, utilisez des mots de passe uniques pour l’administration, supprimez les extensions inutilisées et mettez en place une surveillance des logiciels malveillants. Un site piraté peut diffuser des virus à vos clients et être signalé comme dangereux par les navigateurs.
12. Un plan de réponse aux incidents
Le jour d’un incident, chaque minute compte. Préparez à l’avance une fiche simple : qui prévenir en interne, comment joindre votre hébergeur et votre prestataire informatique, où se trouvent les sauvegardes, quels mots de passe changer en priorité, comment informer vos clients si leurs données sont concernées. Pour les obligations liées aux données personnelles de clients européens, la CNIL publie des ressources utiles. Une demi-page bien rédigée évite la panique et les mauvaises décisions.
Récapitulatif des 12 mesures
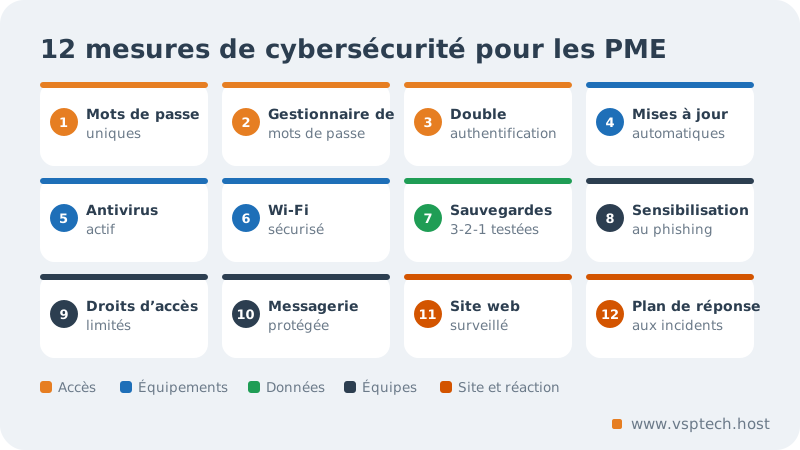
| Domaine | Mesures | Coût |
|---|---|---|
| Accès | Mots de passe uniques, gestionnaire, double authentification | Gratuit à faible |
| Équipements | Mises à jour, antivirus, Wi-Fi sécurisé | Gratuit à faible |
| Données | Sauvegardes 3-2-1 testées | Faible |
| Équipes | Sensibilisation, droits limités, messagerie protégée | Faible |
| Site web et réaction | Site protégé et surveillé, plan d’incident | Faible à modéré |
Questions fréquentes
Par quelle mesure commencer ?
Activez la double authentification sur la messagerie et mettez en place des sauvegardes. Ce sont les deux mesures qui évitent les dégâts les plus graves pour un effort très limité.
Une petite entreprise a-t-elle besoin d’un audit de sécurité ?
Dès que votre activité dépend de votre site, de vos données clients ou de paiements en ligne, un audit permet d’identifier les failles avant les attaquants et de prioriser les actions utiles.
Que faire si nous pensons avoir été piratés ?
Isolez les postes concernés du réseau, changez les mots de passe depuis un appareil sain, prévenez votre hébergeur et votre prestataire, et conservez les traces de l’incident. Évitez de tout réinstaller dans la précipitation, au risque d’effacer des éléments utiles à l’analyse.
Conclusion : la cybersécurité est une habitude
La sécurité informatique d’une PME repose moins sur des outils coûteux que sur de bonnes habitudes appliquées avec constance. Mettez en place ces 12 mesures progressivement, en commençant par les accès et les sauvegardes, puis revoyez-les chaque année.
Pour aller plus loin, VSP TECH vous accompagne avec un audit et des conseils en cybersécurité adaptés à votre entreprise, ainsi que des tests d’intrusion pour vérifier concrètement la résistance de votre site et de vos systèmes.