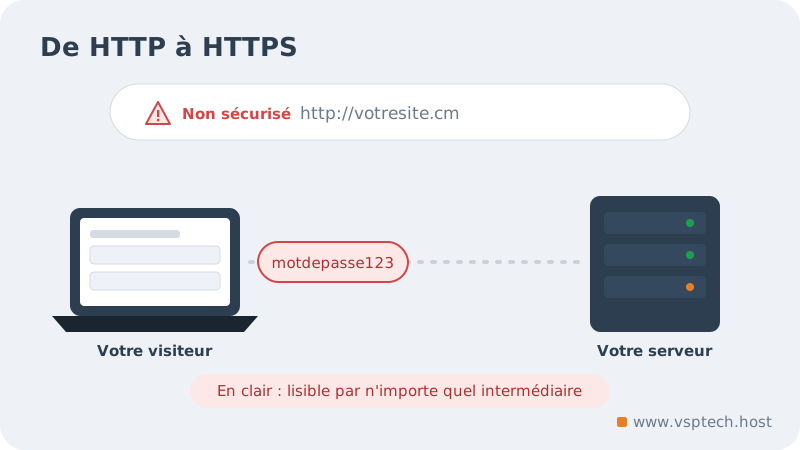
Depuis la sortie de Chrome 68, en juillet 2018, le navigateur de Google affiche la mention « Non sécurisé » à côté de l'adresse de toutes les pages servies en HTTP. Pour vos visiteurs, le message est clair et inquiétant : ce site ne protège pas leurs informations. Beaucoup ferment l'onglet avant même d'avoir lu votre offre.
Bonne nouvelle : passer son site en HTTPS est aujourd'hui simple et peut même être gratuit. Cet article explique pourquoi c'est devenu indispensable, quel certificat choisir et comment réaliser la migration sans perdre ni visiteurs ni référencement.
HTTP, HTTPS, SSL, TLS : de quoi parle-t-on ?
HTTP est le protocole qui permet à un navigateur de dialoguer avec un serveur web. Les informations y circulent en clair : toute personne placée sur le chemin (réseau Wi-Fi public, équipement intermédiaire) peut les lire ou les modifier.
HTTPS ajoute une couche de chiffrement grâce au protocole TLS. Pour l'activer, le serveur doit disposer d'un certificat électronique qui prouve son identité. On parle encore couramment de « certificat SSL », du nom de l'ancien protocole, mais c'est bien TLS qui est utilisé aujourd'hui. Le certificat est délivré pour un nom de domaine précis : c'est l'adresse que vous avez choisie, en .cm ou en .com (voir notre guide pour choisir son nom de domaine), qui sera protégée.
Pourquoi passer son site en HTTPS
- La confidentialité : mots de passe, formulaires de contact, informations de paiement ne circulent plus en clair.
- L'intégrité : personne ne peut modifier vos pages pendant leur transport, par exemple pour y insérer des publicités ou un code malveillant.
- La confiance : le cadenas remplace la mention « Non sécurisé », et vos visiteurs restent.
- Le référencement : Google a annoncé dès 2014 que HTTPS était pris en compte comme un signal de classement. Son poids est modeste, mais à contenu égal, il peut faire la différence.
- Les technologies modernes : de nombreuses fonctions récentes des navigateurs, comme la géolocalisation ou le protocole HTTP/2, ne sont disponibles qu'en HTTPS.
Certificat gratuit ou payant : lequel choisir ?
Tous les certificats offrent le même niveau de chiffrement. Ce qui les distingue, c'est le niveau de vérification effectué par l'autorité de certification avant de les délivrer :
| Type de certificat | Ce qui est vérifié | Pour qui | Délai d'obtention |
|---|---|---|---|
| Validation de domaine (DV) | Le contrôle du nom de domaine | Sites vitrines, blogs, la majorité des PME | Quelques minutes |
| Validation d'organisation (OV) | Le domaine et l'existence de l'entreprise | Entreprises qui veulent afficher leur identité | Quelques jours |
| Validation étendue (EV) | Une vérification approfondie de l'entreprise | Banques, grandes plateformes de paiement | Plusieurs jours |
Pour un site d'entreprise classique, un certificat DV suffit largement. Let's Encrypt, une autorité de certification à but non lucratif, délivre gratuitement ce type de certificat. Ses certificats sont valables 90 jours et se renouvellent automatiquement lorsque votre hébergement est correctement configuré.
Un certificat payant se justifie si vous voulez une validation de l'organisation, une garantie financière associée ou un accompagnement spécifique, par exemple pour une boutique en ligne qui traite de nombreux paiements. Vous trouverez nos différentes options sur la page certificats SSL.
Pensez aussi au périmètre du certificat. Un certificat classique protège un ou quelques noms précis, par exemple votresite.cm et www.votresite.cm. Si vous utilisez plusieurs sous-domaines (boutique, espace client, blog), un certificat dit « wildcard » couvre tous les sous-domaines d'un même domaine, tandis qu'un certificat multidomaine protège plusieurs noms différents à la fois. Let's Encrypt délivre des certificats couvrant plusieurs noms, et même des certificats wildcard depuis mars 2018 : renseignez-vous auprès de votre hébergeur pour savoir lesquels il prend en charge.
Les étapes pour passer en HTTPS sans perdre de visiteurs
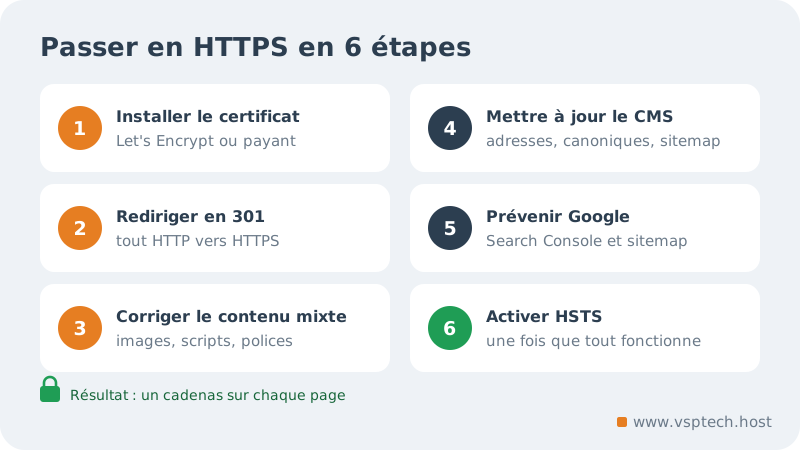
- Installez le certificat. Sur la plupart des hébergements récents, l'installation d'un certificat Let's Encrypt se fait en un clic depuis le panneau de gestion.
- Vérifiez que votre site s'affiche en HTTPS, page par page, sans message d'erreur.
- Redirigez tout le trafic HTTP vers HTTPS avec une redirection permanente (code 301). Les visiteurs et les moteurs de recherche sont ainsi envoyés automatiquement vers la bonne version.
- Mettez à jour les liens internes et les adresses des images, feuilles de style et scripts pour qu'ils utilisent HTTPS.
- Modifiez la configuration de votre CMS : sous WordPress, par exemple, l'adresse du site et l'adresse de WordPress doivent commencer par https://.
- Actualisez vos balises canoniques et votre plan de site (sitemap) avec les nouvelles adresses.
- Déclarez la version HTTPS dans la Search Console de Google et soumettez-y votre nouveau plan de site.
- Mettez à jour vos liens externes que vous maîtrisez : réseaux sociaux, annuaires, signatures d'e-mail, publicités.
- Activez HSTS une fois que tout fonctionne : le navigateur utilisera alors toujours HTTPS pour votre domaine.
Le piège du contenu mixte
Le problème le plus courant après une migration est le « contenu mixte » : une page appelée en HTTPS charge encore une image, un script ou une police en HTTP. Le navigateur bloque alors certains éléments ou retire le cadenas, et la page peut s'afficher de travers.
Pour le repérer, ouvrez les outils de développement de votre navigateur (touche F12) et consultez la console : les ressources fautives y sont listées. Corrigez-les en remplaçant les adresses par leur équivalent en https://, ou en utilisant des adresses relatives pour les fichiers hébergés sur votre propre site. Pensez aussi aux contenus insérés depuis des services tiers : vidéos, cartes, widgets.
Questions fréquentes
Le passage en HTTPS fait-il baisser le référencement ?
Des fluctuations passagères sont possibles pendant que les moteurs de recherche découvrent les nouvelles adresses. Avec des redirections 301 bien en place, la situation se stabilise, et HTTPS devient ensuite un atout.
Faut-il renouveler son certificat ?
Oui, tous les certificats ont une durée de validité limitée. Les certificats Let's Encrypt se renouvellent automatiquement tous les 90 jours sur un hébergement bien configuré ; les certificats payants se renouvellent selon la durée achetée.
Mon site n'a pas de formulaire : HTTPS est-il vraiment utile ?
Oui. La mention « Non sécurisé » s'affiche sur toutes les pages en HTTP, et HTTPS protège aussi l'intégrité de vos pages pendant leur transport.
HTTPS protège-t-il mon site contre le piratage ?
Non. HTTPS protège les échanges entre le visiteur et le serveur, pas le site lui-même. Les mises à jour, les mots de passe robustes, les sauvegardes et une solution d'analyse comme SiteLock restent indispensables.
Conclusion : un petit chantier aux grands bénéfices
Passer son site en HTTPS rassure vos visiteurs, protège leurs données et soutient votre référencement, pour un effort limité. Avec un certificat gratuit et une migration bien préparée, l'opération se fait en quelques heures.
Vous cherchez un hébergement prêt pour HTTPS ? Découvrez nos offres d'hébergement web et nos certificats. Si vous préférez déléguer, notre équipe peut aussi prendre en charge la migration complète de votre site.


