Depuis le 25 mai 2018, le Règlement général sur la protection des données, plus connu sous le nom de RGPD, s'applique dans toute l'Union européenne. Beaucoup de chefs d'entreprise africains pensent que ce texte ne concerne que les sociétés européennes. C'est inexact : dès que votre site s'adresse à des personnes qui se trouvent en Europe, vous pouvez être concerné, même si votre entreprise est installée à Douala, Abidjan ou Dakar.
Cet article fait le point sur ce que le RGPD change pour un site web d'entreprise africaine : qui est concerné, quels principes respecter et quelles adaptations concrètes prévoir. Il s'agit d'une information générale : pour une analyse de votre situation précise, faites-vous accompagner par un juriste.
Le RGPD en quelques mots
Le RGPD (règlement européen 2016/679) encadre la manière dont les organisations collectent et utilisent les données personnelles. Une donnée personnelle est toute information se rapportant à une personne identifiée ou identifiable : nom, adresse e-mail, numéro de téléphone, adresse postale, mais aussi adresse IP ou identifiant en ligne.
Le règlement s'intéresse à tout « traitement » de ces données, c'est-à-dire à toute opération effectuée sur elles : collecte via un formulaire, enregistrement dans un fichier clients, envoi d'une lettre d'information, mesure d'audience, conservation, suppression…
Votre entreprise est-elle concernée par le RGPD ?
Le RGPD s'applique aux organismes établis dans l'Union européenne, mais aussi à ceux qui sont établis ailleurs lorsqu'ils proposent des biens ou des services à des personnes qui se trouvent dans l'Union, ou lorsqu'ils suivent leur comportement en ligne. Quelques exemples de situations qui méritent attention :
- une boutique en ligne qui livre en France, en Belgique ou en Allemagne ;
- une agence de voyage ou un hôtel qui vend des séjours à des touristes européens ;
- un service qui cible explicitement la diaspora installée en Europe ;
- un site qui utilise des outils de suivi publicitaire pour analyser le comportement de visiteurs européens.
À l'inverse, un site vitrine destiné à une clientèle locale, simplement consulté de temps en temps depuis l'Europe, est moins directement visé. Les bonnes pratiques du RGPD restent néanmoins utiles pour tout le monde : elles rassurent vos visiteurs et protègent votre réputation.
Les grands principes à respecter
- Une base légale pour chaque traitement : le consentement de la personne, l'exécution d'un contrat, une obligation légale ou un intérêt légitime.
- Une finalité précise : on collecte des données pour un objectif déterminé, annoncé à la personne.
- La minimisation : seules les données vraiment nécessaires sont demandées.
- Une durée de conservation limitée, adaptée à l'objectif poursuivi.
- La sécurité des données contre la perte, le vol ou l'accès non autorisé.
- La transparence : les personnes savent qui traite leurs données, pourquoi et comment exercer leurs droits.
Ce que le RGPD change concrètement sur votre site web
Vos formulaires
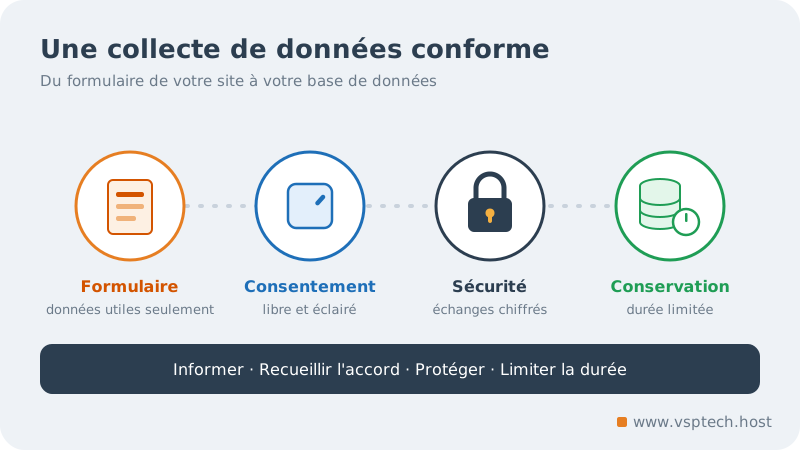
Formulaire de contact, de devis ou d'inscription : limitez les champs obligatoires au strict nécessaire et ajoutez à proximité une courte mention qui explique l'usage des données et renvoie vers votre politique de confidentialité. Pour l'inscription à une lettre d'information, prévoyez une case à cocher dédiée, jamais cochée par avance.
Les cookies et traceurs
Les outils de mesure d'audience détaillée, les boutons de partage et les traceurs publicitaires déposent des cookies sur l'ordinateur du visiteur. Pour ceux qui ne sont pas indispensables au fonctionnement du site, le consentement préalable des visiteurs européens est attendu. Selon le RGPD, un consentement valable doit être libre, spécifique, éclairé et univoque : un bandeau qui se contente d'informer ne suffit pas.
Votre politique de confidentialité
Une page dédiée, rédigée en termes simples, doit présenter qui vous êtes, quelles données vous collectez, pourquoi, combien de temps vous les gardez, avec qui vous les partagez et comment les personnes peuvent exercer leurs droits.
La sécurité technique
Le chiffrement des échanges grâce à un certificat SSL, des mises à jour régulières de votre site, des mots de passe robustes et des sauvegardes font partie des mesures attendues. En cas de violation de données présentant un risque pour les personnes, le RGPD prévoit une notification à l'autorité compétente dans les 72 heures.
Les droits des personnes
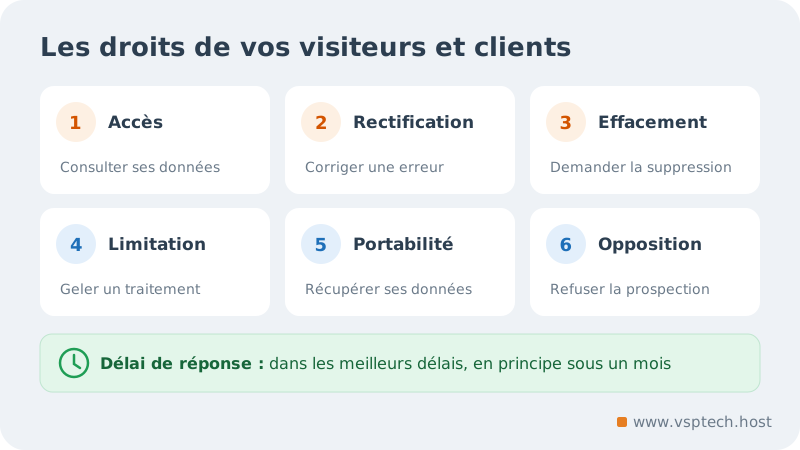
Toute personne dont vous traitez les données peut vous demander :
- l'accès aux données que vous détenez sur elle ;
- leur rectification si elles sont inexactes ;
- leur effacement, dans certaines conditions ;
- la limitation du traitement ;
- la portabilité de ses données ;
- de s'opposer à un traitement, notamment à la prospection commerciale.
Vous devez répondre dans les meilleurs délais, et en principe dans un délai d'un mois. Prévoyez une adresse e-mail dédiée à votre nom de domaine, par exemple vie-privee@votreentreprise.cm (notre article sur le choix d'un nom de domaine .cm ou .com vous aidera à le choisir), ainsi qu'une procédure interne simple pour traiter ces demandes.
Que risque une entreprise qui ne respecte pas le RGPD ?
Le règlement prévoit des amendes administratives pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Pour une entreprise installée hors d'Europe, les conséquences les plus immédiates sont souvent commerciales : partenaires européens qui exigent des garanties contractuelles, clients qui hésitent à confier leurs données, perte de confiance en cas d'incident. Dans certains cas, le règlement impose aussi aux organismes situés hors de l'Union de désigner un représentant au sein de l'Union.
Une démarche simple en cinq étapes
- Recensez vos traitements : formulaires, fichier clients, lettre d'information, outils de statistiques, logiciels utilisés.
- Faites le tri : supprimez les données inutiles ou trop anciennes et les champs superflus.
- Mettez votre site à jour : mentions près des formulaires, politique de confidentialité, gestion du consentement aux cookies.
- Sécurisez votre site, vos accès et vos sauvegardes.
- Documentez et désignez un référent chargé de répondre aux demandes et de suivre le sujet dans la durée.
Questions fréquentes
Mon site ne vend rien, suis-je quand même concerné ?
Cela dépend du public visé et des outils utilisés. Un simple formulaire de contact constitue déjà une collecte de données personnelles. Si votre site s'adresse à des visiteurs en Europe, appliquer les principes du RGPD est la démarche la plus sûre.
Dois-je nommer un délégué à la protection des données ?
La désignation d'un délégué n'est obligatoire que dans certains cas, par exemple pour les autorités publiques ou les organismes qui suivent des personnes à grande échelle. Pour la plupart des PME, désigner un référent interne suffit à bien organiser le sujet.
Le RGPD remplace-t-il les lois de mon pays ?
Non. Les lois nationales sur la protection des données et la cybersécurité continuent de s'appliquer. Un juriste pourra vous aider à articuler les deux.
Conclusion : un site conforme inspire confiance
Le RGPD n'est pas qu'une contrainte : c'est l'occasion de faire le ménage dans vos données et de montrer à vos clients que vous prenez leur vie privée au sérieux. Pour aller plus loin, les ressources pédagogiques de la CNIL, l'autorité française de protection des données, sont une bonne base.
Besoin d'adapter vos formulaires, votre politique de confidentialité ou votre gestion des cookies ? Notre équipe de conception de sites web peut vous aider ; contactez-nous pour en parler.


